
Hacker Bobol Akun PlayStation Network Lewat Celah Layanan Bantuan Sony

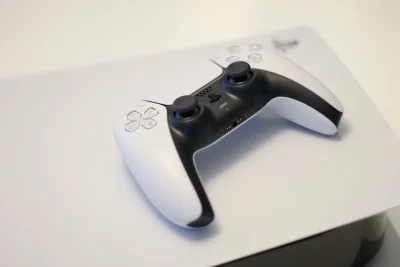
Sebuah celah keamanan besar ditemukan di PlayStation Network (PSN). Peretas dilaporkan mampu membobol akun pengguna lain dengan informasi yang sangat minim.
Laporan dari The Gamer pada Kamis (21/5/2026) menyebutkan insiden ini memicu kehebohan di komunitas pemain. Aksi pembobolan tidak memerlukan email maupun kata sandi pemilik akun.
Kerentanan sistem diperparah karena fitur Autentikasi Dua Faktor (2FA) tidak mampu membendung serangan. Sistem layanan bantuan Sony diduga menjadi pintu masuk utama.
Petugas langsung memberikan akses setelah pelaku menyodorkan ID PSN target beserta contoh riwayat pembelian. Informasi ini dilansir dari Detik iNET.
Korban Podcaster PlayStation
Kasus ini mencuat setelah podcaster PlayStation Colin Moriarty membagikan pengalamannya di media sosial X. Akunnya berhasil dikuasai peretas meskipun 2FA sudah aktif.
"Akun PSN saya diretas, tampaknya sebagai bagian dari serangkaian tindakan canggih yang sedang berlangsung terhadap pengguna biasa maupun 'terkemuka'," kata Moriarty.
Ia menegaskan tidak terjebak phising atau ceroboh menjaga kata sandi. Aktivitas janggal terdeteksi ketika ratusan email spam masuk secara bersamaan.
"Lalu saya menerima pesan teks yang menyatakan bahwa alamat email PlayStation Network saya telah diubah.
Kemudian saya menerima pesan teks lagi yang mengatakan bahwa otentikasi dua faktor (2FA) telah dimatikan," sambungnya.
Moriarty menduga ada keterlibatan pihak internal Sony yang menjual data pelanggan. Kemungkinan lain adalah data sensitif berasal dari kebocoran sistem sebelumnya.
Pihak Sony masih bungkam dan belum memberikan pernyataan resmi. Belum ada panduan mitigasi konkret untuk mengamankan akun pengguna.
Update Terbaru
Menikmati Keindahan Berbagai Destinasi Wisata Bantul Selain Pantai
Rabu / 18-11-2026, 02:56 WIB
Persija Main Tanpa Suporter, Shin Tae Yong Minta Evaluasi
Rabu / 18-11-2026, 02:56 WIB
Pengakuan Silmy Karim di Pengadilan Terkait Pungutan Liar Izin Tinggal WNA
Rabu / 18-11-2026, 02:56 WIB
Optimisme Hakim Danish Sambut Balapan Moto3 Portugal Pekan Ini
Rabu / 18-11-2026, 02:56 WIB
Robert Pattinson Menjadi Pilihan Sempurna untuk Era Baru 007
Rabu / 18-11-2026, 02:49 WIB
Trailer Perdana 3 Body Problem Season 2 Ungkap Konflik Kosmik Epik
Rabu / 18-11-2026, 02:49 WIB
Aktor RPG Exodus Rasakan Beban Warisan Pengembang Eks BioWare
Rabu / 18-11-2026, 02:49 WIB
Fadia Tiwi Menang Dua Gim di Babak Pertama Hong Kong Open 2026
Rabu / 18-11-2026, 02:49 WIB
Rejuran Healer dan Rejuran i: Ketahui Perbedaan Sasaran Kulit Wajah
Rabu / 18-11-2026, 02:42 WIB
Brawijaya Hospital Perkuat Layanan Kesehatan Lewat Ekspansi Jaringan
Rabu / 18-11-2026, 02:42 WIB
Plastics & Rubber Indonesia 2026 Perkuat Rantai Pasok Manufaktur
Rabu / 18-11-2026, 02:42 WIB
Penyebab Penurunan Performa Vinicius Jr di Real Madrid Musim Ini
Rabu / 18-11-2026, 02:42 WIB
Aturan PTKP Dinilai Tak Relevan, Pemerintah Diminta Kaji Ulang
Rabu / 18-11-2026, 02:35 WIB
Ratusan Atlet Ikuti Ajang Berkuda Jabar Classic 2026 di Cibubur
Rabu / 18-11-2026, 02:35 WIB






