
Celah Keamanan BI-FAST Disorot Pakar Siber Usai Temuan BPK
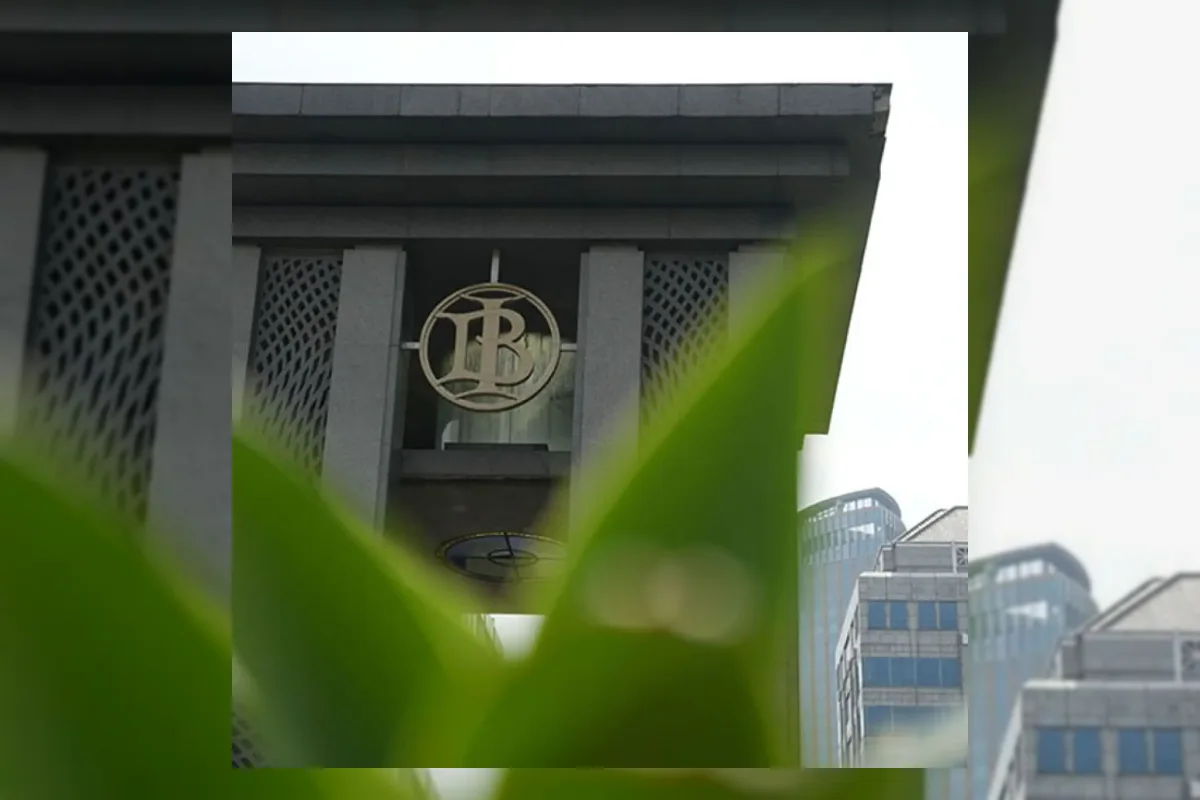
Sistem pendeteksi transaksi mencurigakan pada layanan BI-FAST dinilai memiliki kelemahan yang berpotensi memicu risiko eksploitasi.
Pakar teknologi informasi dan keamanan siber Alfons Tanujaya menyampaikan peringatan tersebut pada Sabtu, 17 Oktober 2026.
Pernyataan itu menyusul laporan Badan Pemeriksa Keuangan yang mendapati pengendalian internal Bank Indonesia belum berjalan efektif.
Konektivitas luas antarbank pada jaringan ini membuat keamanan layanan sangat bergantung pada mitigasi risiko masing-masing institusi.
Kondisi tersebut menempatkan satu titik terlemah pada sebuah bank sebagai ancaman bagi keseluruhan jaringan pembayaran.
Celanya pengamanan ini berisiko dimanfaatkan pihak tidak bertanggung jawab untuk melakukan akses tanpa izin serta manipulasi sistem.
Alfons mencontohkan kasus pembobolan Bank Pembangunan Daerah yang menimbulkan kerugian hingga Rp200 miliar pada akhir 2025.
Potensi penyalahgunaan dalam sistem terintegrasi meliputi eksploitasi API, pencucian uang, hingga ancaman dari orang dalam.
Bank Indonesia didorong agar memperkuat pengamanan BI-FAST secara proaktif dan terkoordinasi bersama institusi keuangan terkait.
Prinsip verifikasi ketat perlu diterapkan pada setiap transaksi kritis agar celah eksploitasi dapat diminimalkan.
Temuan ihwal kerentanan sistem tersebut tercantum dalam Ikhtisar Hasil Pemeriksaan Semester I Tahun 2026.
BPK meminta Gubernur Bank Indonesia melaksanakan evaluasi menyeluruh terhadap keandalan penyelenggaraan layanan BI-FAST.


Update Terbaru
Xiaomi 18 Pro Series Bawa Kamera 200 MP Rilis Awal Desember 2026
Rabu / 18-11-2026, 04:49 WIB
Pesta gol ke gawang Belanda bawa Jerman melaju di Nations League
Rabu / 18-11-2026, 04:49 WIB
IHSG Melemah 0,3 Persen, Hendra Wardana Soroti Empat Saham Pilihan
Rabu / 18-11-2026, 04:49 WIB
Indonesia Re Benahi PPID demi Jaga Predikat Informatif
Rabu / 18-11-2026, 04:42 WIB
Anfield Jadi Saksi Persaingan Liverpool dan Manchester United
Rabu / 18-11-2026, 04:42 WIB
Campus League Biliar 2026: Mayshi dan Luthfi Rebut Dua Titel
Rabu / 18-11-2026, 04:42 WIB
Kemenangan 7-0 Brasil atas Singapura Diwarnai Aksi Vinicius Jr
Rabu / 18-11-2026, 04:42 WIB
Jadwal Mega Bollywood Paling Yahud 19 - 22 November 2026
Rabu / 18-11-2026, 04:42 WIB
Harga Emas Dunia Tertekan Dolar dan Obligasi Jelang Risalah The Fed
Rabu / 18-11-2026, 04:36 WIB
Chagee Luncurkan Seri Teh Mangga serta Kenalkan Maskot Baru Teadore
Rabu / 18-11-2026, 04:35 WIB
Kenali Jenis Kulit yang Cocok Pakai Physical Sunscreen Wardah
Rabu / 18-11-2026, 04:35 WIB
Daftar Sunscreen Tranexamic Acid Ampuh Samarkan Noda Melasma
Rabu / 18-11-2026, 04:35 WIB
Sinopsis Rocky Rani Ki Prem Kahani Mega Bollywood Paling Yahud Hari ini 18 November 2026 di ANTV
Rabu / 18-11-2026, 04:33 WIB
Keluarga Kecil Dinda Hauw dan Rey Mbayang Rayakan Ulang Tahun ke-30
Rabu / 18-11-2026, 04:28 WIB






