
Celah Keamanan Microsoft 365 Picu Risiko Serangan Phishing
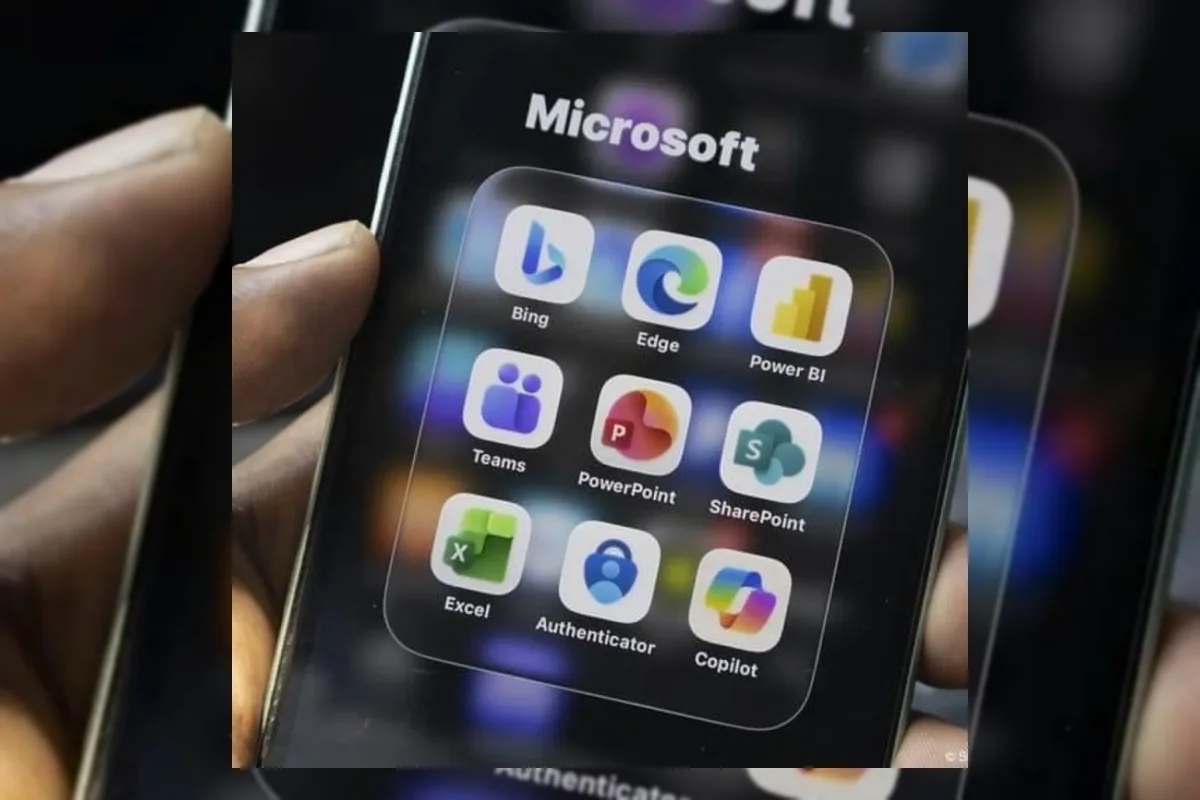
Gangguan global yang menimpa ekosistem Microsoft 365 berpotensi dimanfaatkan oleh pihak tidak bertanggung jawab. Badan Siber dan Sandi Negara meminta masyarakat agar meningkatkan kewaspadaan.
Situasi layanan berskala besar ini membuka celah keamanan bagi pelaku kejahatan siber. Mereka mengincar informasi akun dan melancarkan berbagai modus penipuan digital.
Empat Modus Serangan yang Perlu Diwaspadai
Salah satu modus utama adalah penyamaran lewat surat elektronik yang mengaku sebagai pihak Microsoft. Penyerang menawarkan bantuan pemulihan layanan dengan tautan palsu.
Selain itu, pelaku dapat menyebarkan perangkat lunak berbahaya atau malware. Tautan serta lampiran disamarkan sebagai dokumen panduan pemulihan sistem.
Modus berikutnya adalah MFA fatigue yang mengirimkan permintaan autentikasi secara berulang. Pelaku juga bisa menyamar menjadi petugas bantuan melalui telepon.
Ancaman lainnya melibatkan Business Email Compromise yang memanfaatkan keterlambatan komunikasi bisnis. Situasi ini mengincar instruksi transaksi keuangan.
Dampak dari serangan tersebut mencakup pengambilalihan akun hingga akses tanpa izin ke dokumen cloud. Organisasi juga terancam kerugian finansial.
BSSN menyarankan pengguna untuk memeriksa status gangguan melalui saluran resmi. Pengguna juga diminta tidak mengeklik tautan sembarangan.
Gangguan Microsoft 365 sendiri bermula dari kendala pemeriksaan kesehatan server otomatis. Perusahaan terkait telah menjalankan proses pemulihan bertahap.


Update Terbaru
Sianipar Nilai Pemblokiran SABH Kemenkum Perkuat Legitimasi FFI Hasil KLB 2024
Rabu / 18-11-2026, 00:57 WIB
Mistress Kanan Season 2 Umumkan Visual, Trailer, dan Empat Pengisi Suara Baru
Rabu / 18-11-2026, 00:56 WIB
HIDIVE Boyong Giant Ojosama di Winter 2027, Tayang Perdana di Anime Frontier
Rabu / 18-11-2026, 00:56 WIB
Polisi Arizona Tangkap Pengemudi BMW M2 yang Ngebut 170 mph di Jalan Raya
Rabu / 18-11-2026, 00:56 WIB
Extended Cut Spider-Man: Brand New Day Tayang Desember, Ada Adegan Baru Rosario Dawson
Rabu / 18-11-2026, 00:55 WIB
Shin Tae-yong Ungkap Kekhawatiran Jelang Laga PSM vs Persija di Parepare
Rabu / 18-11-2026, 00:52 WIB
Fernandez Incar Poin Perdana di MotoGP Portugal, Modal Usai Podium Qatar
Rabu / 18-11-2026, 00:49 WIB
Gubernur NTT Minta Kasus Pemerkosaan Bupati Kupang Dibuka Terang
Rabu / 18-11-2026, 00:49 WIB
Bilal Hasan Akui Kekalahan Perdana, Siap Kembali ke Oktagon
Rabu / 18-11-2026, 00:49 WIB
Fosil Dinosaurus Nanotyrannus Milik Petani Montana Terjual Rp 47,3 Juta Dolar
Rabu / 18-11-2026, 00:49 WIB
Empat Exco FFI Mundur, Plt Ketua AFP NTB Soroti Tata Kelola Futsal Indonesia
Rabu / 18-11-2026, 00:47 WIB
Garuda Muda Unggul 1-0 di Babak Pertama, Selebrasi Prabowo Jadi Sorotan
Rabu / 18-11-2026, 00:46 WIB
Beri Saya Kesempatan, Raffi Ahmad Tanggapi Desakan Mundur dari Jabatan Utusan Presiden
Rabu / 18-11-2026, 00:44 WIB
Gol Wildan Antar Perbanas Juara Campus League Futsal Jabodetabek
Rabu / 18-11-2026, 00:42 WIB






