
Fitur Remote Lock Windows 11 Bantu Perusahaan Amankan Laptop via Intune
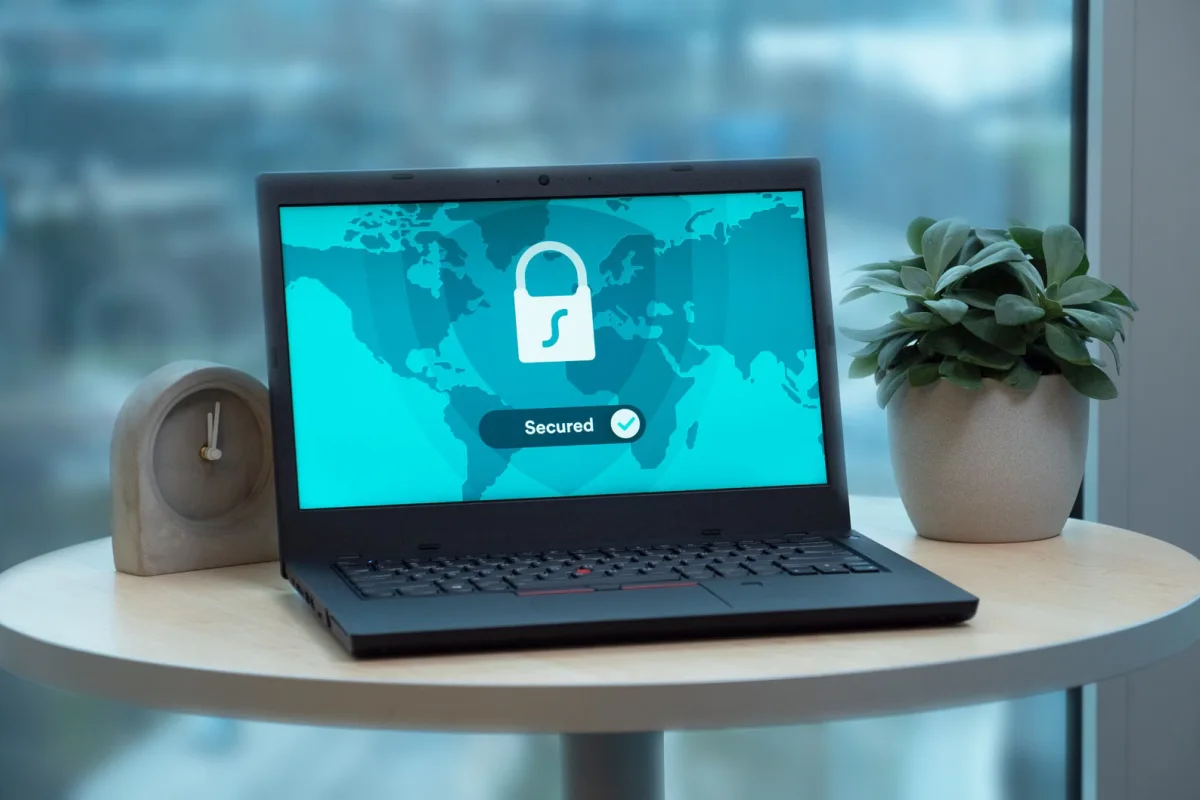
Microsoft sedang menguji fitur keamanan baru bernama Remote Lock pada sistem operasi Windows 11 untuk pengguna perangkat kantor.
Fitur tersebut memungkinkan tim IT perusahaan mengunci laptop yang hilang atau dicuri melalui Microsoft Intune tanpa harus menghapus seluruh data.
Kemampuan anyar ini ditemukan pada versi Windows 11 Insider Preview Build 29708.1001 di channel Experimental yang dirilis pada 13 November 2026.
Mekanisme Penguncian Tanpa Hapus Data
Ketika administrator mengaktifkan Remote Lock, Windows akan mengeluarkan seluruh sesi pengguna yang sedang aktif dan menyembunyikan opsi login.
Layar perangkat akan menampilkan pesan khusus serta instruksi bagi siapa pun yang menemukan perangkat untuk menghubungi tim IT terkait.
Microsoft memastikan bahwa proses penguncian ini sama sekali tidak menghapus file penting milik pengguna yang tersimpan di dalam perangkat.
Perangkat juga akan tetap terdaftar serta dikelola secara penuh melalui layanan Intune dengan sistem BitLocker yang tetap aktif bekerja.
Tindakan restart atau pemutusan koneksi internet tidak akan menghilangkan status penguncian yang sudah diterapkan oleh pihak administrator.
Meski demikian, perangkat wajib kembali terhubung ke jaringan internet dan melakukan check-in ke Intune agar perintah penguncian bisa diterima.
Administrator juga diberikan keleluasaan untuk menambahkan alasan penguncian serta informasi kontak bantuan lewat pengaturan tambahan.
Pengelolaan Melalui Microsoft Intune
Untuk saat ini, penggunaan fitur Remote Lock masih memerlukan konfigurasi khusus melalui platform Intune Admin Center.
Administrator perlu membuat custom configuration profile dengan memasukkan beberapa parameter pengaturan OMA-URI yang telah ditentukan.
Update Terbaru
Jennifer Lawrence dan Para Bintang The Hunger Games Kembali Bersama di Premiere Film Terbaru
Rabu / 18-11-2026, 03:28 WIB
Studi: Geser Jam Tidur Dua Jam Lebih Awal Turunkan Skor Depresi
Rabu / 18-11-2026, 03:28 WIB
Hamish Daud Jualan Tumbler di TikTok, Netizen Ramai Beri Dukungan
Rabu / 18-11-2026, 03:28 WIB
Kevin Feige Tetap Bangga Penampilan Kang Meski Diganti Doctor Doom
Rabu / 18-11-2026, 03:28 WIB
Pembaruan Palworld 1.1 Ditunda Karena Rilis GTA 6
Rabu / 18-11-2026, 03:21 WIB
Walton Goggins Percaya Musim Ketiga Fallout Setia pada Game Aslinya
Rabu / 18-11-2026, 03:21 WIB
Anime Crusaders X Codes November 2026 dan Cara Klaim Hadiah Gems Gratis
Rabu / 18-11-2026, 03:21 WIB
MTG Nauctis Lanjutkan Tren Positif Magic Menuju Tahun 2027
Rabu / 18-11-2026, 03:21 WIB
Stok Legend of Zelda Switch 2 Edisi Spesial 40 Tahun Masih Terbatas
Rabu / 18-11-2026, 03:14 WIB
16 Tahun Lalu Robert Pattinson Sebut Dirinya Akan Buruk Jadi James Bond
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Mendekati Rilis, Pendapatan Penjualan Rockstar Tembus Rp 23 Triliun
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Sebenarnya Bisa Rilis Lebih Cepat Menurut Pimpinan Rockstar
Rabu / 18-11-2026, 03:14 WIB
The Batman 2 Tertunda Membuat Robert Pattinson Terlepas dari Kontrak Film Ketiga
Rabu / 18-11-2026, 03:07 WIB
Scarlet Witch Layak Dapatkan Film Sendiri Setelah Kembalinya Wanda di Doomsday
Rabu / 18-11-2026, 03:07 WIB






