
Sebab Kartu Kredit Kena Transaksi DANA QR Tanpa OTP dan Cara Mencegahnya
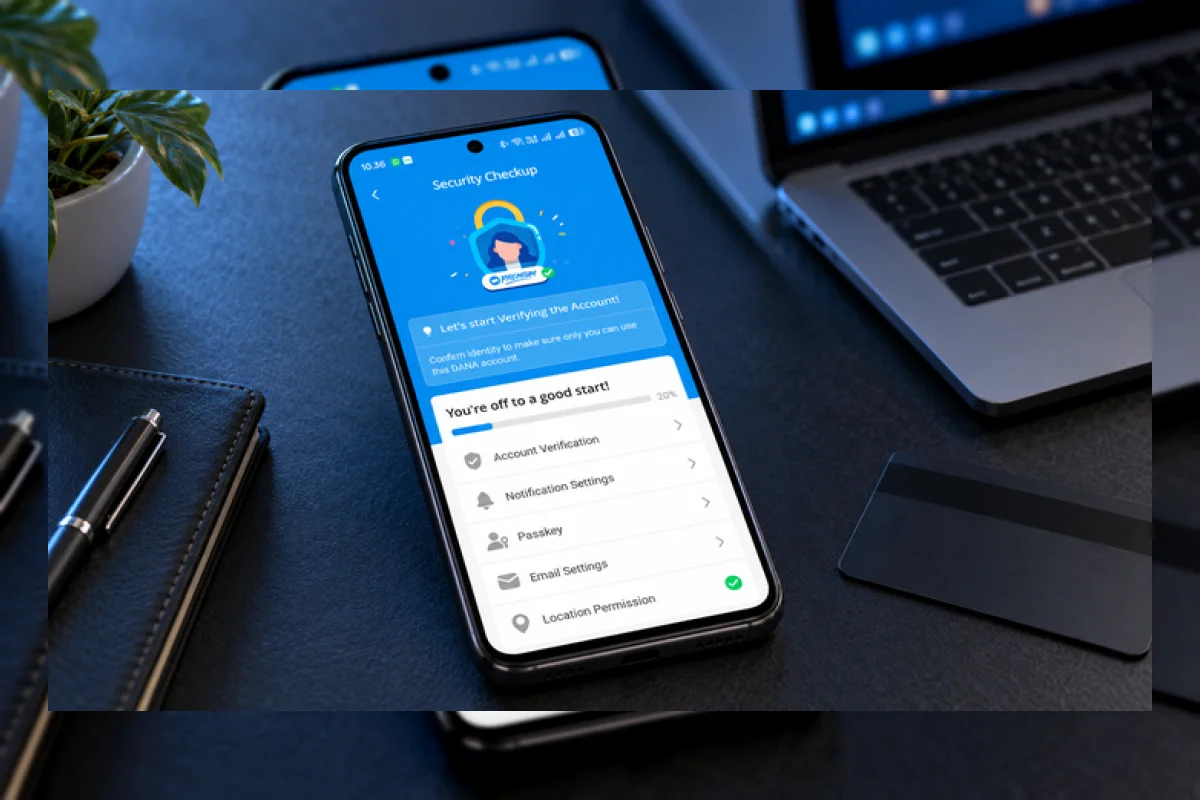
Sejumlah pengguna kartu kredit di media sosial ramai mengeluhkan munculnya transaksi misterius berlabel DANA QR tanpa adanya kode OTP.
Para korban mengaku tidak pernah memiliki akun DANA, namun tagihan tetap berjalan.
Salah satu korban di Jakarta mengalami pemotongan saldo senilai Rp2 juta dengan keterangan transaksi DANA QR PT Indosat.
Pemilik kartu memastikan tidak pernah memasang aplikasi DANA atau menerima pemberitahuan email dari bank.
Dugaan Kebocoran Data dan Modus Card Testing
Pakar keamanan siber Alfons Tanujaya menilai kejadian ini bukan indikasi peretasan aplikasi dompet digital tersebut. Pelaku diduga lebih dulu mencuri data lengkap kartu kredit korban.
Data tersebut mencakup nomor kartu, masa berlaku, nama pemilik, hingga nomor CVV. Sebelum melakukan transaksi besar, pelaku sering kali menjalankan metode card testing dengan transaksi senilai Rp0.
Setelah memastikan kartu masih aktif, pelaku menautkan data curian tersebut ke akun DANA miliknya. Pembayaran kemudian diarahkan ke merchant yang dananya mudah dicairkan seperti platform aset kripto.
Evaluasi Sistem Keamanan Bank dan Dompet Digital
Berdasarkan analisis korban lain, terdapat beberapa percobaan transaksi berulang dalam waktu sangat singkat yang mengarah pada proses otomatisasi.
Pola berulang ini seharusnya memicu sistem blokir otomatis.
Sistem 3-D Secure generasi baru menentukan permintaan OTP berdasarkan tingkat risiko transaksi yang dinilai oleh bank. Jika sistem menganggap aman, transaksi dapat lolos tanpa verifikasi tambahan.
Sumber kebocoran data sendiri masih belum diketahui secara pasti dan bisa berasal dari infostealer, web skimming, phishing, atau celah pada pihak ketiga.
Korban disarankan segera memblokir kartu dan mengajukan sanggahan resmi.


Update Terbaru
Bali Masuk Daftar Hitam Fodor's Travel Akibat Overtourism 2027
Rabu / 18-11-2026, 09:42 WIB
Skin Barrier Rusak Bisa Dipulihkan Pakai 5 Bahan Skincare Ini
Rabu / 18-11-2026, 09:42 WIB
Panduan Cek NIK KTP Penyaluran Bantuan Beras Terbaru
Rabu / 18-11-2026, 09:42 WIB
Panduan berobat pakai BPJS Kesehatan di luar kota bagi pemudik
Rabu / 18-11-2026, 09:42 WIB
Jadwal Nonton Film Bioskop Trans TV Hari Ini, 18 November 2026: Ada Film Aksi Black and Blue
Rabu / 18-11-2026, 09:40 WIB
Desakan Sanksi Hukum dari Mahfud MD Terkait Polemik Ijazah Gibran
Rabu / 18-11-2026, 09:35 WIB
Pujian Donald Trump untuk Prabowo Subianto dalam KTT ASEAN-AS
Rabu / 18-11-2026, 09:35 WIB
Anne Hathaway melahirkan anak ketiga bersama suami tercinta Adam Shulman
Rabu / 18-11-2026, 09:35 WIB
Alasan Tissa Biani Rutin Konsultasi ke Dokter Gizi dan Rawat Kulit
Rabu / 18-11-2026, 09:35 WIB
Jejak Tragedi Pan Am 812 Terungkap Lewat Susur Sungai
Rabu / 18-11-2026, 09:28 WIB
Peluang Aprilia gagalkan ambisi juara dunia Marc Marquez
Rabu / 18-11-2026, 09:28 WIB
Petani Boleh Jual Jagung Di Atas HPP, Ini Penjelasan Bapanas
Rabu / 18-11-2026, 09:28 WIB
Loyalitas ke Presiden Prabowo Jadi Penentu Utama Posisi Cawapres
Rabu / 18-11-2026, 09:28 WIB
Raymond/Joaquin Alami Tren Negatif, Telan Empat Kekalahan Dini
Rabu / 18-11-2026, 09:21 WIB






