
Kode Jahat Optimizely Sebar Ancaman ke Pengunjung Situs Besar
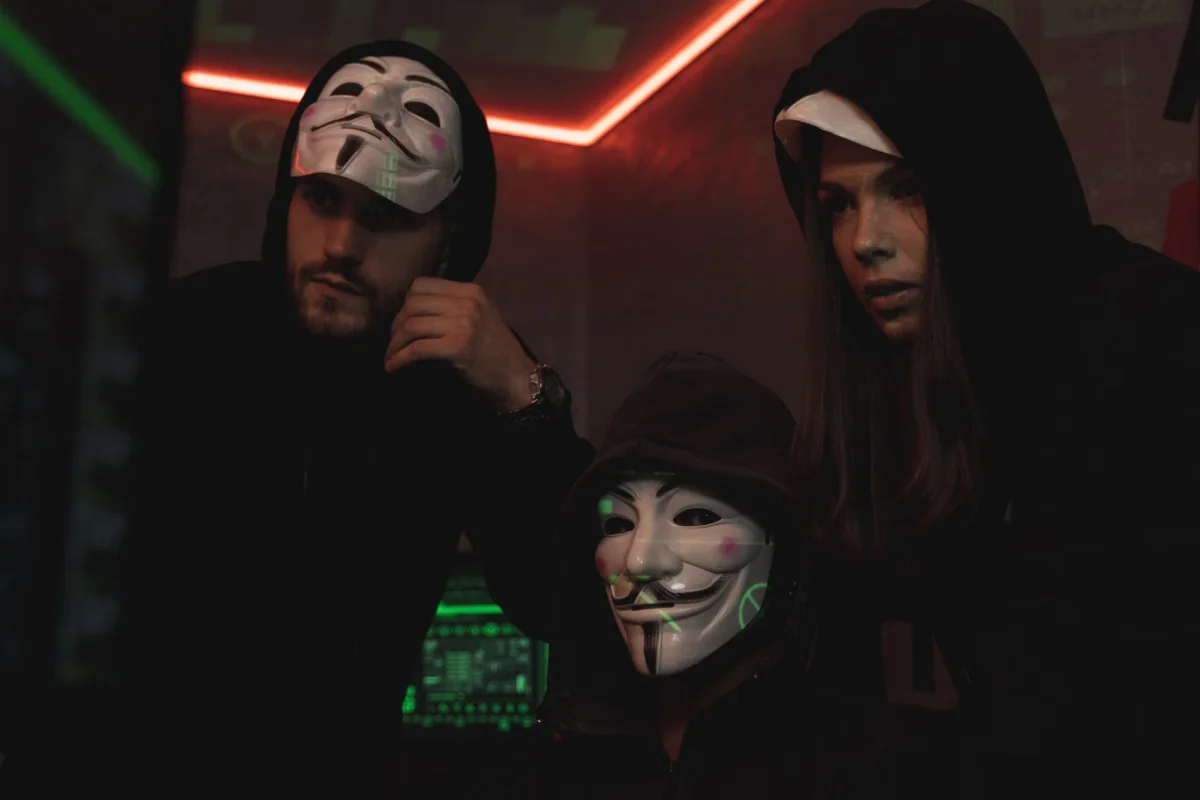
Sejumlah situs dengan trafik tinggi seperti IKEA, Zoom, dan HSBC dilaporkan menjadi sasaran serangan siber yang menyasar pengguna iPhone.
Peneliti keamanan Scott Helme mengungkap bahwa JavaScript berbahaya disisipkan ke situs-situs dari 178 organisasi melalui platform optimasi situs web Optimizely.
Optimizely membenarkan insiden tersebut dan menyatakan pelaku mengeksploitasi kerentanan pada fitur Experimentation.
Kerentanan itu dipakai untuk menyuntikkan JavaScript berbahaya ke sejumlah proyek situs web milik pelanggan.
Perusahaan keamanan siber Hudson Rock menemukan bukti bahwa situs terdampak memang menyajikan kode berbahaya kepada pengunjung.
Modus dan Sasaran Serangan
Menurut pengamatan Helme, skrip tersebut berupaya mengganti alamat pembayaran mata uang kripto dengan dompet digital milik penyerang.
Kode itu juga berusaha mencuri detail kartu pembayaran saat pengunjung memasukkannya, mengambil cookie dan tangkapan layar, serta menyebarkan eksploitasi yang menargetkan perangkat iOS.
Apple menyatakan kerentanan yang dieksploitasi telah diperbaiki tahun lalu, sehingga perangkat dengan perangkat lunak versi terbaru seharusnya terlindungi.
Optimizely mengaku telah memperbaiki kerentanan, menghapus kode berbahaya dari proyek terdampak, mengamankan akun pengguna yang terpengaruh, dan menerapkan perlindungan tambahan.
Namun, sejauh mana dampak penyusupan dan apakah kode berbahaya berhasil dijalankan belum dapat dipastikan.
Salesforce dan IKEA sebagai korban penyusupan menyatakan sedang menyelidiki insiden terkait perubahan skrip pada platform Optimizely.
Salesforce telah menonaktifkan skrip dari platform tersebut sebagai langkah pencegahan.
Equifax juga menyelidiki masalah ini dan berhenti menggunakan platform tersebut, serta menyatakan belum menemukan bukti penyusupan terhadap sistem mereka.
Zoom mengetahui insiden ini dan telah menonaktifkan Optimizely di seluruh lingkungan produksinya sebagai pencegahan.
Zoom menambahkan bahwa hingga saat ini belum ditemukan dampak apa pun terhadap data pelanggan.
HSBC menyatakan skrip tidak sah tersebut tidak aktif di situs web mereka, sementara CNN tidak segera menanggapi permintaan untuk berkomentar.
Insiden ini menyoroti meningkatnya risiko keamanan siber akibat penyalahgunaan kerentanan perangkat lunak pihak ketiga yang disematkan di situs web.
Menurut perusahaan intelijen blockchain Chainalysis, peretasan mata uang kripto telah mengakibatkan pencurian dana lebih dari US$22,3 miliar atau sekitar Rp406 triliun sejak tahun 2021.
Update Terbaru
Langkah BRI Perkuat Peran Satgas Bencana BUMN dalam Penanganan Darurat
Rabu / 18-11-2026, 20:56 WIB
Kim Sang Sik Belum Pastikan Masa Depan Usai Vietnam Kalah dari Kyrgyzstan
Rabu / 18-11-2026, 20:49 WIB
Ubed Singkirkan Unggulan Kelima, Melaju ke 16 Besar Hong Kong Open
Rabu / 18-11-2026, 20:49 WIB
Sinopsis Ebenezer: Johnny Depp Kembali di Horor Natal Gotik
Rabu / 18-11-2026, 20:49 WIB
Transparansi Anggaran Makan Bergizi Diuji Lewat Kewajiban Laporan Harian SPPG
Rabu / 18-11-2026, 20:43 WIB
Di Balik Sambutan Langka Xi Jinping untuk Donald Trump di Shenzhen
Rabu / 18-11-2026, 20:43 WIB
RUU Perampasan Aset Sasar Korupsi hingga Kejahatan Siber
Rabu / 18-11-2026, 20:42 WIB
Kredit Bank Tumbuh 13,21 Persen Didorong Kebijakan Makroprudensial BI
Rabu / 18-11-2026, 20:42 WIB
Nico Paz Kandidat Terkuat Pewaris Nomor 10 Argentina, Ini Syarat Scaloni
Rabu / 18-11-2026, 20:41 WIB
Arlyansyah dan Zanadin Berpeluang Perkuat Timnas U23 di SEA Games 2027
Rabu / 18-11-2026, 20:38 WIB
Klasemen Liga Voli Korea: Hyundai Hillstate Naik Posisi Usai Menang 3-1
Rabu / 18-11-2026, 20:35 WIB
Aksi Konservasi Pesisir PNM Lepas Tukik di Pantai Muara Mbaduk
Rabu / 18-11-2026, 20:35 WIB
Gubernur saksikan penandatanganan kerja sama bisnis Jateng dan Kaltim
Rabu / 18-11-2026, 20:35 WIB
Produk Asal Indonesia Ditarik Otoritas Keamanan Taiwan
Rabu / 18-11-2026, 20:35 WIB






