
Strategi Deteksi Dini Ransomware Terbaru Dipaparkan ITSEC Asia
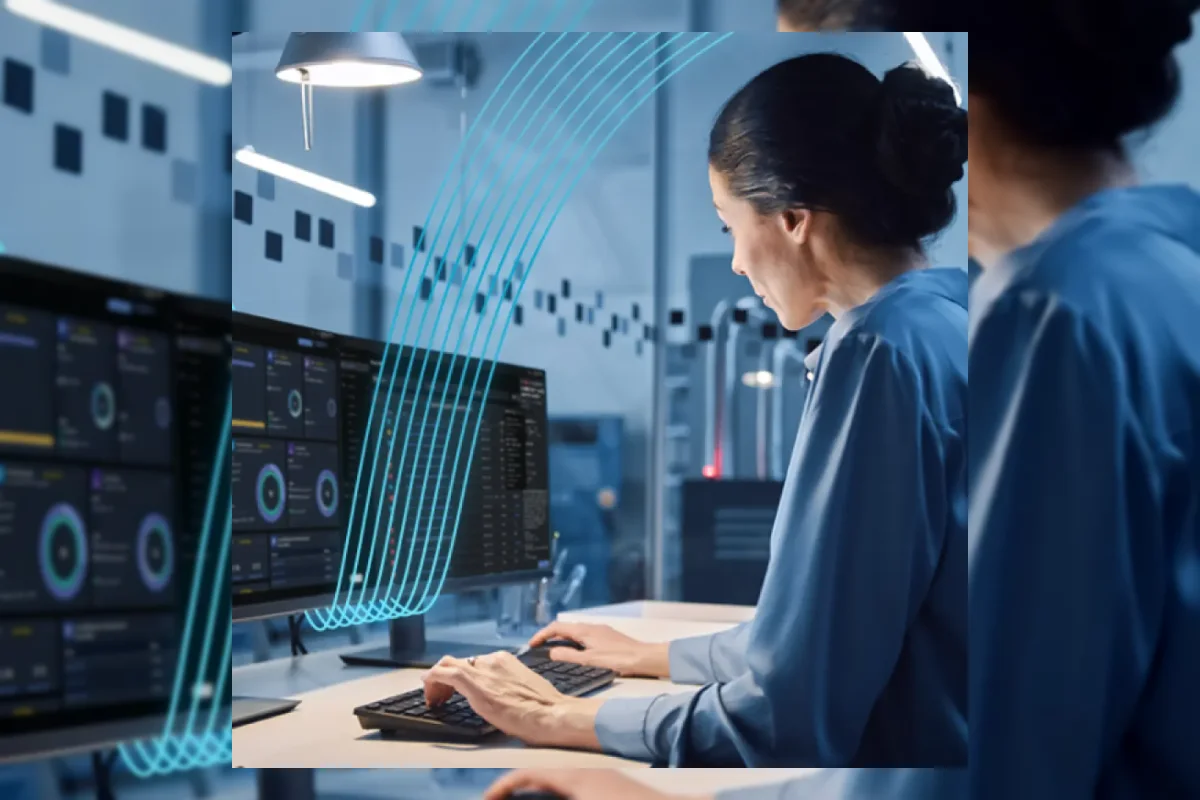
PT ITSEC Asia Tbk meluncurkan laporan riset whitepaper mengenai operasional GodDamn Ransomware pada Selasa, 29 September 2026.
Publikasi ini bertujuan mendorong berbagai organisasi agar mampu mendeteksi ancaman siber sejak tahap intrusi awal.
Hasil analisis dari Tim Threat Intelligence menemukan bahwa peretas melakukan berbagai aktivitas mencurigakan sebelum meluncurkan ransomware.
Aktivitas tersebut mencakup eksekusi tidak wajar, perubahan registry, hingga modifikasi file secara masif pada lingkungan Windows dan Linux.
Dalam insiden yang dikaji, penyerang memanfaatkan akses jarak jauh serta pergerakan lateral yang berdampak pada sedikitnya sepuluh host.
Proses berbahaya ini terjadi jauh sebelum tahap enkripsi file benar-benar dimulai oleh sistem.
President Director ITSEC Asia, Patrick Dannacher, menegaskan pentingnya perubahan sudut pandang dalam menghadapi peretasan. Ransomware sering kali baru disadari ketika file sudah terenkripsi dan operasional bisnis mulai terganggu.
Riset tersebut membagi seluruh temuan ke dalam tiga kategori metodologi utama, yaitu observed, reported, dan assessed.
Para peneliti juga mencatat adanya penggunaan malicious kernel driver bernama PoisonX untuk mengganggu sistem keamanan.
Sebagai langkah antisipasi, ITSEC Asia merekomendasikan penguatan deteksi berbasis perilaku serta peningkatan visibilitas jaringan dan endpoint. Perusahaan juga menyarankan perlindungan yang lebih ketat pada infrastruktur cadangan data.



Update Terbaru
Menikmati Keindahan Berbagai Destinasi Wisata Bantul Selain Pantai
Rabu / 18-11-2026, 02:56 WIB
Persija Main Tanpa Suporter, Shin Tae Yong Minta Evaluasi
Rabu / 18-11-2026, 02:56 WIB
Pengakuan Silmy Karim di Pengadilan Terkait Pungutan Liar Izin Tinggal WNA
Rabu / 18-11-2026, 02:56 WIB
Optimisme Hakim Danish Sambut Balapan Moto3 Portugal Pekan Ini
Rabu / 18-11-2026, 02:56 WIB
Robert Pattinson Menjadi Pilihan Sempurna untuk Era Baru 007
Rabu / 18-11-2026, 02:49 WIB
Trailer Perdana 3 Body Problem Season 2 Ungkap Konflik Kosmik Epik
Rabu / 18-11-2026, 02:49 WIB
Aktor RPG Exodus Rasakan Beban Warisan Pengembang Eks BioWare
Rabu / 18-11-2026, 02:49 WIB
Fadia Tiwi Menang Dua Gim di Babak Pertama Hong Kong Open 2026
Rabu / 18-11-2026, 02:49 WIB
Rejuran Healer dan Rejuran i: Ketahui Perbedaan Sasaran Kulit Wajah
Rabu / 18-11-2026, 02:42 WIB
Brawijaya Hospital Perkuat Layanan Kesehatan Lewat Ekspansi Jaringan
Rabu / 18-11-2026, 02:42 WIB
Plastics & Rubber Indonesia 2026 Perkuat Rantai Pasok Manufaktur
Rabu / 18-11-2026, 02:42 WIB
Penyebab Penurunan Performa Vinicius Jr di Real Madrid Musim Ini
Rabu / 18-11-2026, 02:42 WIB
Aturan PTKP Dinilai Tak Relevan, Pemerintah Diminta Kaji Ulang
Rabu / 18-11-2026, 02:35 WIB
Ratusan Atlet Ikuti Ajang Berkuda Jabar Classic 2026 di Cibubur
Rabu / 18-11-2026, 02:35 WIB






