
Pencurian Aset Kripto Jumbo, Ledger Investigasi Implan Berbahaya
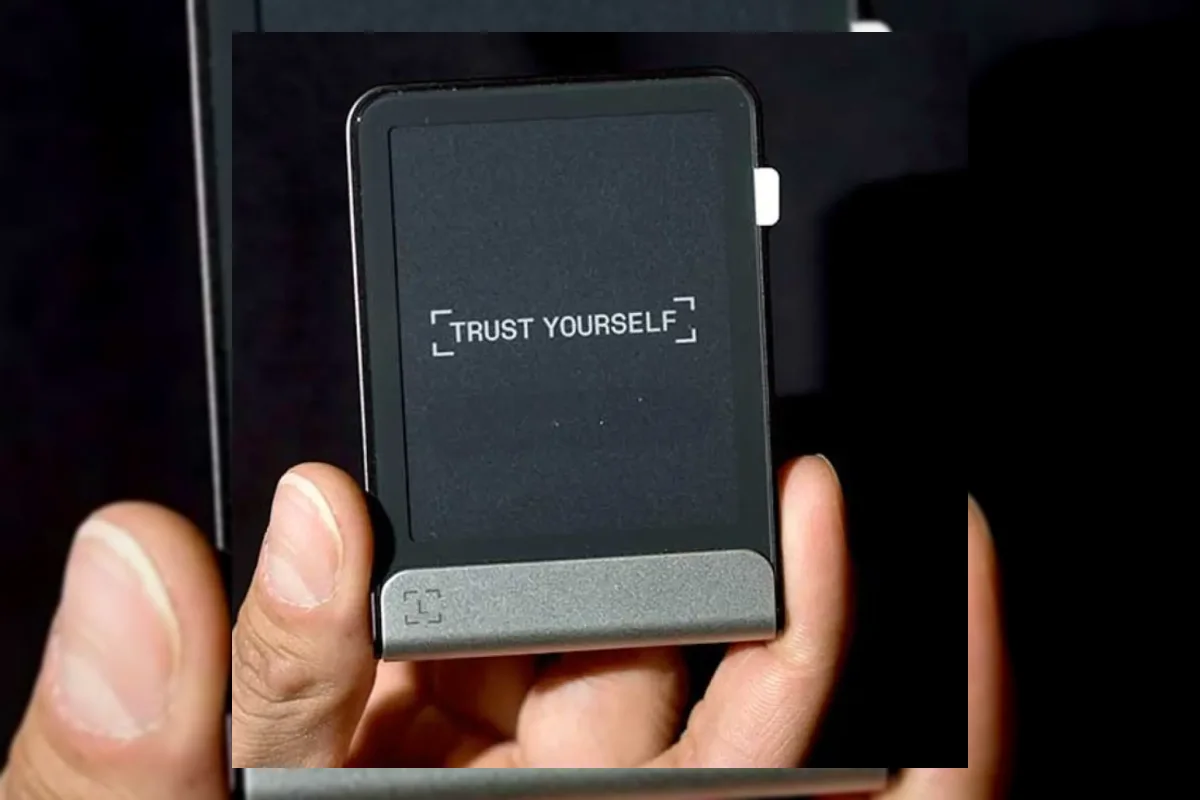
Ledger Selidiki Implan Berbahaya pada Dompet Kripto setelah para pelanggan melaporkan kehilangan dana sejak 9 Oktober 2026.
Kerugian akibat insiden ini diperkirakan melampaui US$90 juta atau setara Rp1,62 triliun.
CryptoBilis, pengecer asal Malaysia, menutup sementara toko fisiknya di Kuala Lumpur di tengah penyelidikan yang sedang berlangsung.
Ledger SAS menyatakan perangkat buatannya menjadi sasaran kelompok kriminal terorganisasi yang memasang komponen tersembunyi.
Perusahaan asal Paris itu kini turut memeriksa laporan mengenai perangkat bermasalah yang dibeli dari pengecer lain.
Juru bicara Ledger menyebut penyelidikan dilakukan bersama aparat penegak hukum setempat.
Analisis Ahli Keamanan Terkait Komponen Tersembunyi
Esme Pau dari CertiK menilai insiden tersebut memperlihatkan bahwa penyimpanan kripto merupakan risiko operasional.
Para peneliti menduga perangkat tambahan itu dapat menyadap kode sandi yang dikirim ke layar Ledger.
Informasi tersebut kemudian dikirim melalui koneksi seluler kepada peretas untuk mengakses aset korban.
Komponen tambahan itu diduga mampu menghindari pemeriksaan keamanan standar pada chip perlindungan bawaan perangkat.
Aneirin Flynn dari FailSafe menekankan bahwa perlindungan terhadap satu ancaman tidak otomatis mengatasi ancaman lainnya.
Kasus ini menambah rangkaian insiden keamanan pada cold wallet setelah sebelumnya Coinkite Inc. mengalami kelemahan perangkat lunak.
Trezor juga sempat mengalami kebocoran data yang mengungkap informasi pribadi sekitar 67.000 pelanggan.
Ledger telah merilis pembaruan pada Kamis, tetapi belum memastikan seberapa luas dampak pemasangan komponen tersebut.
Ben Yorke menemukan tanda mencurigakan pada Ledger Flex yang dibeli di toko Metapod di Bandara Changi, Singapura.
Mark Karpelès kemudian memeriksa perangkat tersebut dan menemukan konektor khusus, chip seluler, serta kartu SIM.
Karpelès menilai tingkat kecanggihan teknis perangkat implan itu melampaui dugaan awal.
Update Terbaru
Veteran Doom Bela Gabe Newell: Steam Lindungi Gamer dari Disney, EA, Microsoft
Rabu / 18-11-2026, 04:15 WIB
Momen Rekonsiliasi Noelle dan Nozel dalam Black Clover Episode 177
Rabu / 18-11-2026, 04:14 WIB
Sinopsis Black and Blue di Bioskop Trans TV Hari ini 18 November 2026
Rabu / 18-11-2026, 04:14 WIB
6 Gestur Tersembunyi Google Maps di Android untuk Zoom, Miringkan Peta, dan Pin Lokasi
Rabu / 18-11-2026, 04:07 WIB
Jual Pabrik ke Roshel, Stellantis Dituntut Kembalikan Dana Publik oleh Kanada
Rabu / 18-11-2026, 04:07 WIB
Hindari Kelebihan Pasokan, Dapur MBG Diminta Tampung Hasil Lele Lokal
Rabu / 18-11-2026, 04:00 WIB
Nirwana Villas Malioboro Dibangun Bakrieland Lewat Sindikasi BPR
Rabu / 18-11-2026, 04:00 WIB
AS Incar Pasokan Magnet Tanah Jarang dari Negara Anggota ASEAN
Rabu / 18-11-2026, 04:00 WIB
Target Pajak 2026: Pemerintah Diminta Jaga Likuiditas Perusahaan
Rabu / 18-11-2026, 03:56 WIB
Peluang Tingkatkan Kompetensi Pajak Melalui Program ProSmartClass B.24
Rabu / 18-11-2026, 03:56 WIB
Neraca Pangan Nasional 2026 Pastikan Ketersediaan Bahan Pokok Aman
Rabu / 18-11-2026, 03:56 WIB
Smartwatch Xiaomi Watch S5 41mm Meluncur Global Layar 3000 Nits
Rabu / 18-11-2026, 03:56 WIB
Timnas U-17 Kunci Tiket Piala Asia 2027 Usai Gilas Afghanistan
Rabu / 18-11-2026, 03:49 WIB
Kesiapan Porprov Jabar 2026 di Bekasi Tuai Pujian dari Marciano
Rabu / 18-11-2026, 03:49 WIB






