
BYD Tanggapi Isu Keamanan Siber Setelah Truk Pickup Shark 6 Diretas Program Televisi
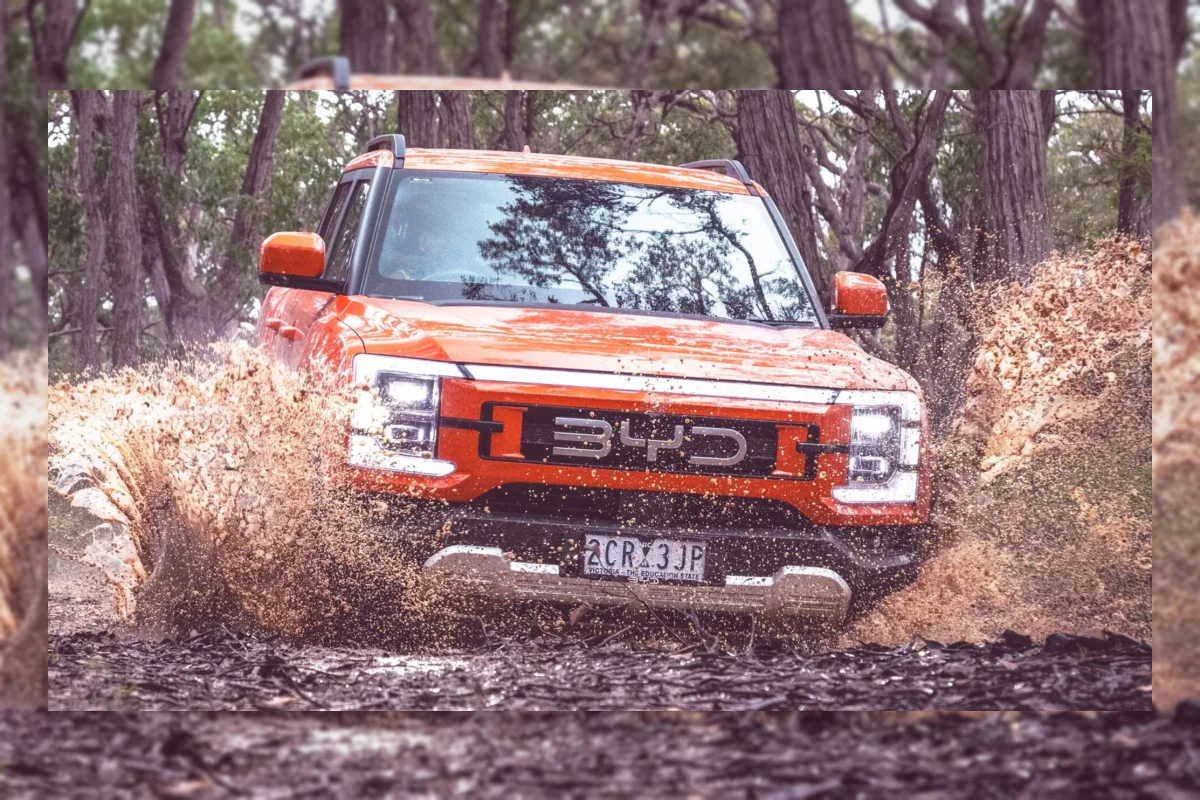
BYD merespons kekhawatiran keamanan siber yang muncul terkait truk pickup populer Shark 6.
Respons ini diberikan setelah sebuah program televisi Australia menampilkan kemudahan kendaraan tersebut untuk diretas.
Dalam program tersebut, seorang pakar keamanan siber diberi akses ke sebuah Shark 6 selama dua minggu.
Ia mampu mendengarkan mikrofon interior, mengambil alih kunci pintu, dan mengubah sistem audio.
BYD kemudian menjelaskan metode yang digunakan untuk meretas sistem hiburan kendaraan tersebut.
Menurut pabrikan, peretas menerobos Android Debug Bridge menggunakan alat khusus untuk memasang aplikasi pihak ketiga yang tidak tepercaya.
Perusahaan menyatakan bahwa untuk mengakses data lokasi dan mikrofon, pengemudi harus menyetujui sebuah izin di layar.
BYD saat ini sedang menyiapkan pembaruan perangkat lunak over-the-air untuk menghapus jalur yang mengaktifkan fitur tersebut.
Penjelasan Terkait Lampu dan Wiper
Program televisi itu juga memperlihatkan aksi peretas yang menyalakan wiper dan mematikan lampu depan dari jarak jauh.
BYD menyatakan bahwa tindakan tersebut memerlukan lebih dari sekadar pemasangan perangkat lunak pihak ketiga.
Pabrikan menyebutkan bahwa peretas harus menyadap kabel kendaraan dan mengakses CAN bus internal.
Pakar yang terlibat mengonfirmasi bahwa ia menyambungkan kabel Shark 6 dengan komputer Raspberry Pi berbiaya rendah.
Sebagai langkah pengamanan tambahan, BYD menerapkan pengamanan baru pada antarmuka OBD untuk mencegah akses tidak sah.


Update Terbaru
Jennifer Lawrence dan Para Bintang The Hunger Games Kembali Bersama di Premiere Film Terbaru
Rabu / 18-11-2026, 03:28 WIB
Studi: Geser Jam Tidur Dua Jam Lebih Awal Turunkan Skor Depresi
Rabu / 18-11-2026, 03:28 WIB
Hamish Daud Jualan Tumbler di TikTok, Netizen Ramai Beri Dukungan
Rabu / 18-11-2026, 03:28 WIB
Kevin Feige Tetap Bangga Penampilan Kang Meski Diganti Doctor Doom
Rabu / 18-11-2026, 03:28 WIB
Pembaruan Palworld 1.1 Ditunda Karena Rilis GTA 6
Rabu / 18-11-2026, 03:21 WIB
Walton Goggins Percaya Musim Ketiga Fallout Setia pada Game Aslinya
Rabu / 18-11-2026, 03:21 WIB
Anime Crusaders X Codes November 2026 dan Cara Klaim Hadiah Gems Gratis
Rabu / 18-11-2026, 03:21 WIB
MTG Nauctis Lanjutkan Tren Positif Magic Menuju Tahun 2027
Rabu / 18-11-2026, 03:21 WIB
Stok Legend of Zelda Switch 2 Edisi Spesial 40 Tahun Masih Terbatas
Rabu / 18-11-2026, 03:14 WIB
16 Tahun Lalu Robert Pattinson Sebut Dirinya Akan Buruk Jadi James Bond
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Mendekati Rilis, Pendapatan Penjualan Rockstar Tembus Rp 23 Triliun
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Sebenarnya Bisa Rilis Lebih Cepat Menurut Pimpinan Rockstar
Rabu / 18-11-2026, 03:14 WIB
The Batman 2 Tertunda Membuat Robert Pattinson Terlepas dari Kontrak Film Ketiga
Rabu / 18-11-2026, 03:07 WIB
Scarlet Witch Layak Dapatkan Film Sendiri Setelah Kembalinya Wanda di Doomsday
Rabu / 18-11-2026, 03:07 WIB






