
RansomHouse retas server Pertamina dan sebarkan ribuan dokumen penting
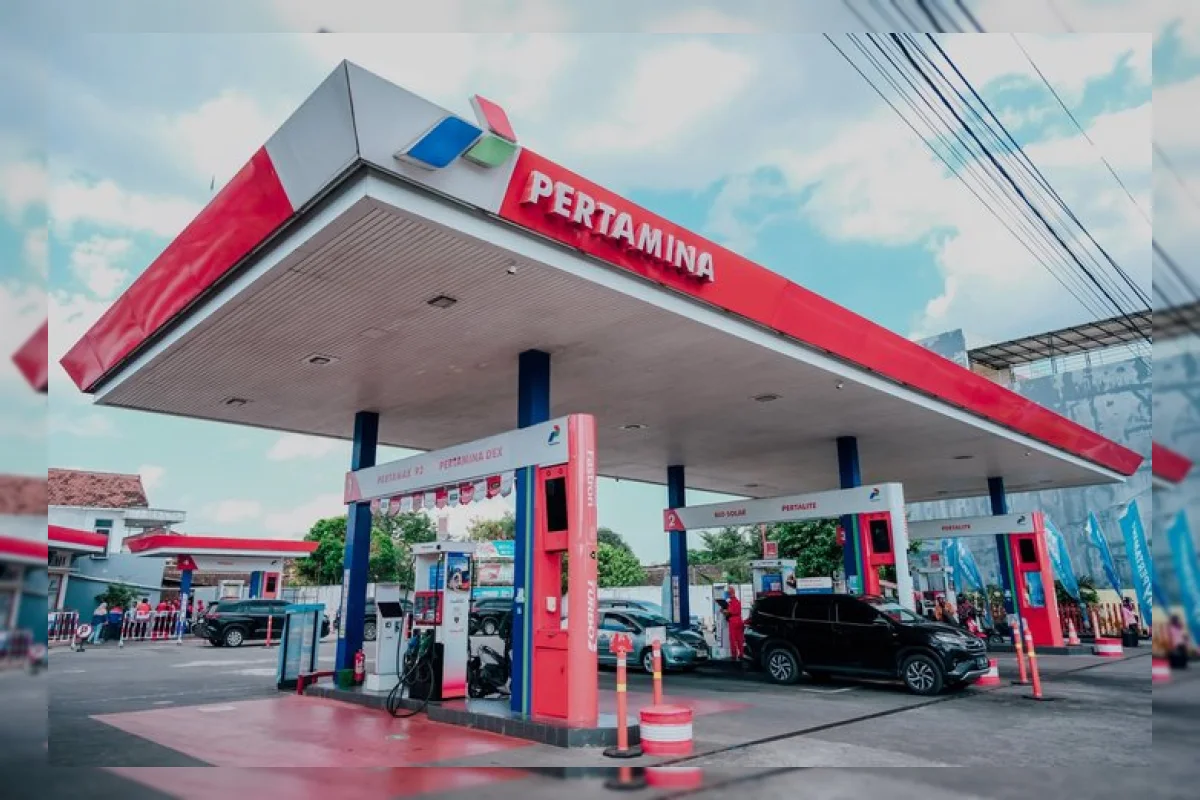
Kelompok ekstorsi bernama RansomHouse resmi memasukkan Pertamina ke dalam daftar korban serangan siber mereka.
Serangan siber tersebut diklaim terjadi pada tanggal 21 Agustus 2026.
Sasaran utama serangan ini diduga menyasar unit operasional kilang.
Unit tersebut meliputi PT Kilang Pertamina Internasional serta unit hulu gas PHE Jambi Merang.
Ribuan Dokumen Dari Berbagai Divisi
Lebih dari 6 GB data perusahaan dilaporkan bocor akibat insiden keamanan tersebut.
Data yang bocor berasal dari sedikitnya sembilan divisi dan lima puluh akun pengguna berbeda.
Divisi terdampak mencakup keuangan, personalia, pemeliharaan, hingga keamanan siber.
Sumber kebocoran diduga berasal dari server file terpusat yang dapat diakses secara lintas divisi.
Hingga saat ini, pihak Pertamina belum memberikan keterangan resmi mengenai insiden tersebut.
Dampak dan Pihak Lain yang Terdampak
Selain dokumen internal perusahaan, insiden kebocoran data ini turut menyeret sejumlah pihak luar yang ikut menjadi korban.
Peserta dana pensiun, karyawan yang menjadi subjek laporan personalia, individu dari perusahaan vendor atau kontraktor, hingga mitra riset serta vendor luar negeri turut terdampak akibat tereksposnya dokumen konfidensial tersebut.
Karakteristik kebocoran ini dinilai sangat konsisten dengan arsitektur file server kantor yang lazim diterapkan di lingkungan badan usaha milik negara energi.
Hingga berita ini ditulis, belum ada keterangan resmi atau konfirmasi lebih lanjut dari pihak manajemen Pertamina mengenai insiden serangan siber yang menimpa jaringan mereka.

Update Terbaru
Robert Pattinson Menjadi Pilihan Sempurna untuk Era Baru 007
Rabu / 18-11-2026, 02:49 WIB
Trailer Perdana 3 Body Problem Season 2 Ungkap Konflik Kosmik Epik
Rabu / 18-11-2026, 02:49 WIB
Aktor RPG Exodus Rasakan Beban Warisan Pengembang Eks BioWare
Rabu / 18-11-2026, 02:49 WIB
Fadia Tiwi Menang Dua Gim di Babak Pertama Hong Kong Open 2026
Rabu / 18-11-2026, 02:49 WIB
Rejuran Healer dan Rejuran i: Ketahui Perbedaan Sasaran Kulit Wajah
Rabu / 18-11-2026, 02:42 WIB
Brawijaya Hospital Perkuat Layanan Kesehatan Lewat Ekspansi Jaringan
Rabu / 18-11-2026, 02:42 WIB
Plastics & Rubber Indonesia 2026 Perkuat Rantai Pasok Manufaktur
Rabu / 18-11-2026, 02:42 WIB
Penyebab Penurunan Performa Vinicius Jr di Real Madrid Musim Ini
Rabu / 18-11-2026, 02:42 WIB
Aturan PTKP Dinilai Tak Relevan, Pemerintah Diminta Kaji Ulang
Rabu / 18-11-2026, 02:35 WIB
Ratusan Atlet Ikuti Ajang Berkuda Jabar Classic 2026 di Cibubur
Rabu / 18-11-2026, 02:35 WIB
Polda Sumsel Jalankan Green Policing untuk Pemulihan Lingkungan
Rabu / 18-11-2026, 02:35 WIB
MPR Tetapkan 9 Desember 2026 untuk Pemilihan Wapres Baru
Rabu / 18-11-2026, 02:35 WIB
Bintang Muda JJ Gabriel Putuskan Pisah dengan MU Demi Madrid
Rabu / 18-11-2026, 02:28 WIB
Pilihan Bedak Padat SPF 30 untuk Praktis Reapply Sunscreen di Luar Ruangan
Rabu / 18-11-2026, 02:28 WIB






