
Serangan Siber Terus Meningkat, Perlindungan Data Butuh Budaya Kerja
Eskalasi serangan siber yang kian masif di ranah digital menuntut perhatian serius dari berbagai pihak pengelola informasi sensitif.
Badan Siber dan Sandi Negara mencatat ada 609,39 juta serangan siber di Indonesia sepanjang tahun 2024.
Sektor keuangan serta industri layanan finansial digital menjadi sasaran utama karena memuat informasi penting jutaan pengguna.
Laporan IBM Cost of a Data Breach 2025 menyebutkan organisasi memerlukan waktu hingga 241 hari guna menemukan insiden kebocoran.
Budaya Kerja dan Keamanan Informasi
Faktor manusia dinilai menjadi titik krusial yang menentukan ketahanan sistem dari ancaman penyusupan siber.
Direktur PT Kredit Utama Fintech Indonesia, Anna Maria Chosani, menyatakan bahwa kepercayaan pengguna bergantung pada konsistensi penjagaan data.
Perusahaan lantas menggelar pelatihan internal agar seluruh karyawan mampu mengenali potensi ancaman dalam aktivitas harian.
Hal serupa disampaikan oleh Founder PT Aktuator Cipta Cendekia, Anton Dewantoro, terkait pentingnya membangun pemahaman menyeluruh.
Organisasi dinilai tidak cukup hanya bersandar pada perangkat teknologi mutakhir ataupun sertifikasi semata.
Selain memperkuat kapasitas sumber daya manusia, penerapan pengamanan berlapis juga ditempuh melalui berbagai cara.
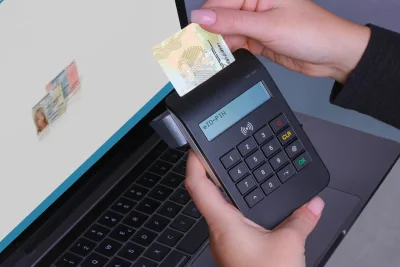
Langkah mitigasi mencakup pemanfaatan electronic Know Your Customer hingga penerapan teknologi enkripsi data yang ketat.
Pengaturan hak akses berbasis kewenangan serta pemantauan sistem secara berkala turut dijalankan secara konsisten.
Seluruh rangkaian upaya tersebut merujuk pada standar internasional ISO/IEC 27001:2022 Sistem Manajemen Keamanan Informasi.
Perusahaan juga mempersiapkan penerapan ISO/IEC 27701:2025 yang berfokus secara khusus pada tata kelola privasi.
Kebijakan ini selaras dengan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi di tanah air.
Masyarakat diimbau untuk turut meningkatkan kewaspadaan mandiri dalam menjaga kerahasiaan informasi pribadi masing-masing.

Update Terbaru
Veteran Doom Bela Gabe Newell: Steam Lindungi Gamer dari Disney, EA, Microsoft
Rabu / 18-11-2026, 04:15 WIB
Momen Rekonsiliasi Noelle dan Nozel dalam Black Clover Episode 177
Rabu / 18-11-2026, 04:14 WIB
Sinopsis Black and Blue di Bioskop Trans TV Hari ini 18 November 2026
Rabu / 18-11-2026, 04:14 WIB
6 Gestur Tersembunyi Google Maps di Android untuk Zoom, Miringkan Peta, dan Pin Lokasi
Rabu / 18-11-2026, 04:07 WIB
Jual Pabrik ke Roshel, Stellantis Dituntut Kembalikan Dana Publik oleh Kanada
Rabu / 18-11-2026, 04:07 WIB
Hindari Kelebihan Pasokan, Dapur MBG Diminta Tampung Hasil Lele Lokal
Rabu / 18-11-2026, 04:00 WIB
Nirwana Villas Malioboro Dibangun Bakrieland Lewat Sindikasi BPR
Rabu / 18-11-2026, 04:00 WIB
AS Incar Pasokan Magnet Tanah Jarang dari Negara Anggota ASEAN
Rabu / 18-11-2026, 04:00 WIB
Target Pajak 2026: Pemerintah Diminta Jaga Likuiditas Perusahaan
Rabu / 18-11-2026, 03:56 WIB
Peluang Tingkatkan Kompetensi Pajak Melalui Program ProSmartClass B.24
Rabu / 18-11-2026, 03:56 WIB
Neraca Pangan Nasional 2026 Pastikan Ketersediaan Bahan Pokok Aman
Rabu / 18-11-2026, 03:56 WIB
Smartwatch Xiaomi Watch S5 41mm Meluncur Global Layar 3000 Nits
Rabu / 18-11-2026, 03:56 WIB
Timnas U-17 Kunci Tiket Piala Asia 2027 Usai Gilas Afghanistan
Rabu / 18-11-2026, 03:49 WIB
Kesiapan Porprov Jabar 2026 di Bekasi Tuai Pujian dari Marciano
Rabu / 18-11-2026, 03:49 WIB






