
Kebocoran Data Visa-Mastercard-JPMorgan, 16.000 Email Nasabah Kartu Reserve Tersebar
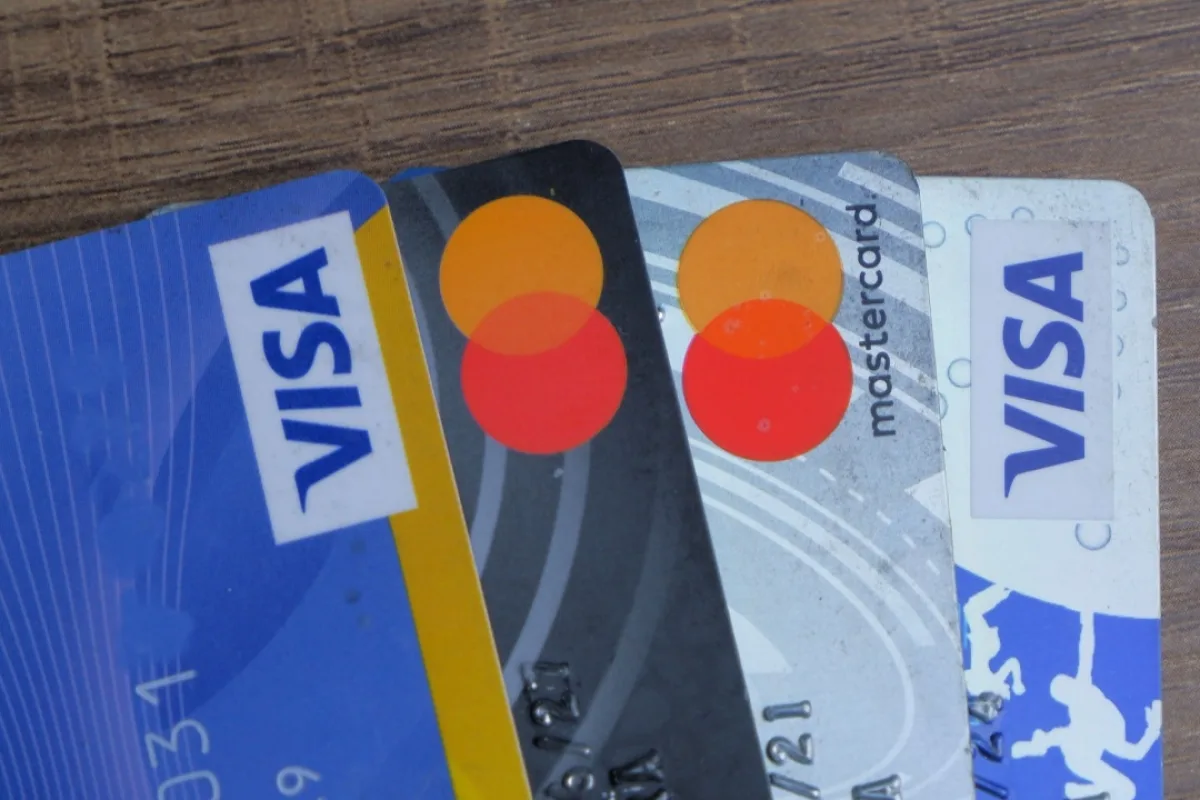
JPMorgan Chase menyatakan serangan itu menargetkan pihak ketiga yang menyediakan layanan bagi bank tersebut. Bank terbesar di Amerika Serikat itu memastikan insiden ini tidak terkait dengan gangguan layanan yang dialami sebagian nasabahnya pada awal pekan yang sama, yang disebabkan oleh bug perangkat lunak pada sistem internal.
Meski tidak ada nomor kartu yang bocor, nasabah tetap perlu waspada. Data nama dan email yang tersebar bisa dipakai penipu untuk mengirim email phishing yang tampak meyakinkan, misalnya pemberitahuan pelanggaran data palsu yang meminta korban mengklik tautan berbahaya. JPMorgan menyatakan akan menghubungi nasabah terdampak secara langsung dan menawarkan pemantauan kredit tanpa biaya. Nasabah disarankan mengabaikan email mencurigakan dan hanya menggunakan kanal resmi bank.
Update Terbaru
Menang Telak Atas Shan United, Persib Bandung Samai Rekor Gol JDT
Jumat / 20-11-2026, 08:28 WIB
Pilihan Camilan Malam Kaya Nutrisi untuk Mendukung Kinerja Otak
Jumat / 20-11-2026, 08:28 WIB
Kemenbud Teliti 10 Tengkorak Leluhur Asal Jerman yang Baru Direpatriasi
Jumat / 20-11-2026, 08:28 WIB
Penyebab Atlet Bekasi Meninggal Dunia dalam Porprov Jabar 2026
Jumat / 20-11-2026, 08:28 WIB
China, AS dan Rusia Rilis Deklarasi Perdamaian Usai Pertemuan di Shenzen
Jumat / 20-11-2026, 08:21 WIB
Rentetan Gangguan Sistem Digital Terungkap, Simak Faktor Penyebabnya
Jumat / 20-11-2026, 08:21 WIB
Cara Mengatasi iPhone Panas Saat Siaga dan Alasan Utamanya
Jumat / 20-11-2026, 08:21 WIB
Eksplorasi Kain Tradisional Minahasa Melengkapi Wisata Likupang
Jumat / 20-11-2026, 08:21 WIB
Penjelasan Ending Drakor The Blue Road Hingga Kemungkinan Lanjut Musim Kedua?
Jumat / 20-11-2026, 08:21 WIB
Liga Brazil: Gabigol Naik ke Posisi 5 Top Skor Sepanjang Masa, Flamengo di Ambang Gelar
Jumat / 20-11-2026, 08:16 WIB
LPEM FEB UI Ungkap Lima Bidang Studi S1 dengan Porsi Pengangguran Terbesar
Jumat / 20-11-2026, 08:14 WIB
Giant Sea Wall Pantura Jawa Mulai Dibangun 2027 Atasi Banjir Rob
Jumat / 20-11-2026, 08:14 WIB
Suporter Nyanyikan Chant Diskriminatif, Inggris Diganjar Denda
Jumat / 20-11-2026, 08:14 WIB
Pencapaian 40 Kampus Indonesia dalam THE Interdisciplinary Science Rankings 2027
Jumat / 20-11-2026, 08:14 WIB






