
Hacker Korea Utara diduga bobol sistem keamanan Binance dan curi aset
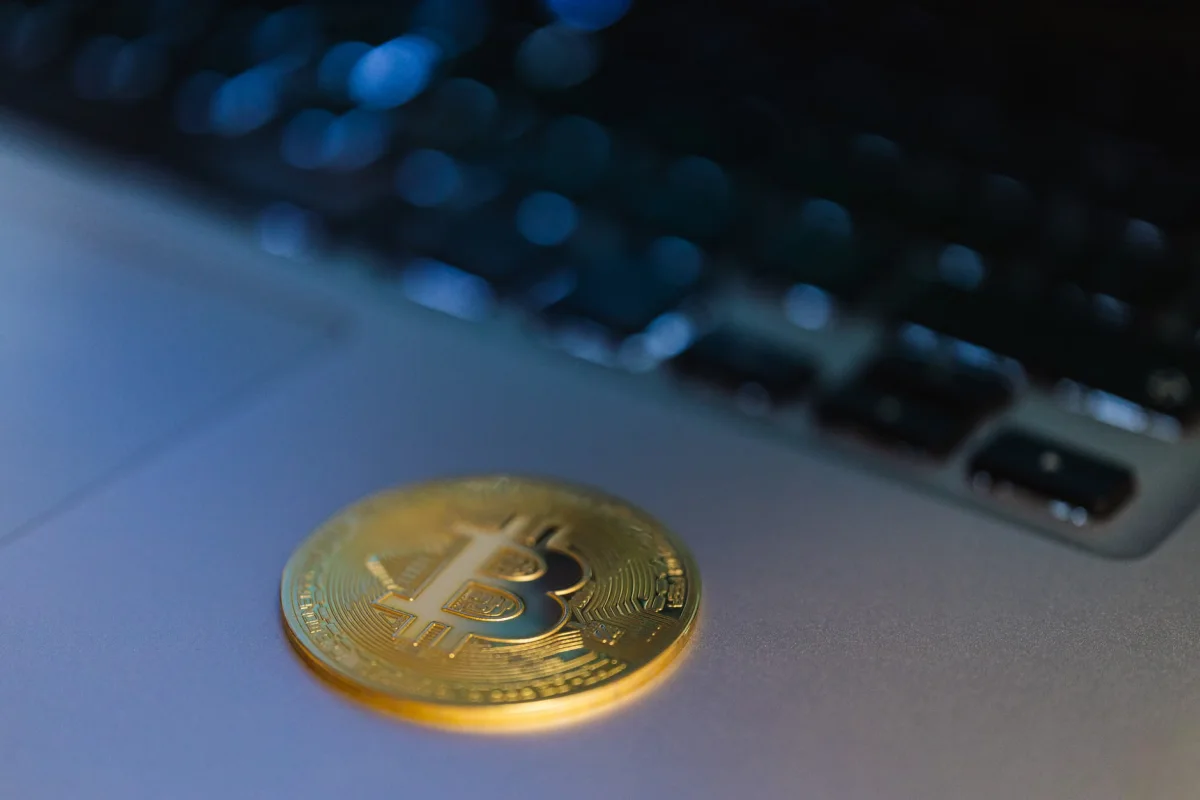
Pengelola bursa kripto Binance mengambil tindakan tegas dengan membekukan sementara aset kripto milik pengguna. Langkah darurat ini diambil setelah sistem keamanan mereka mendeteksi adanya indikasi serangan siber.
Perusahaan menduga kuat bahwa kelompok hacker dari Korea Utara berada di balik aksi peretasan tersebut. Investigasi awal menunjukkan bahwa pelaku memanfaatkan celah dari laptop seorang insinyur.
Celah tersebut memungkinkan pihak tidak dikenal mengakses wadah layanan serta mengirimkan transaksi penarikan tanpa izin. Sejumlah perusahaan pelacak transaksi kripto turut menemukan indikasi keterlibatan aktor asal Korea Utara.
Temuan Perusahaan Analisis Blockchain
Perusahaan pelacak transaksi kripto TRM Labs mengaitkan insiden pencurian ini dengan kelompok peretas elite Korut. Kesimpulan tersebut didasarkan pada analisis intelijen on-chain dan off-chain yang kuat.
Karakteristik serangan ini dinilai sangat mirip dengan aksi peretasan sebelumnya yang juga melibatkan Korea Utara. Perusahaan Pangolin Intelligence di Singapura menyampaikan pandangan serupa terkait pola serangan.
Analis dari Pangolin Intelligence menilai bahwa kelompok peretas Korut kemungkinan akan menggunakan jaringan pencucian uang. Jaringan tersebut dimanfaatkan untuk mengubah aset kripto curian menjadi uang tunai.
Perusahaan Chainalysis juga ikut memantau pergerakan dana hasil pencurian yang melintasi berbagai jaringan blockchain. Jaringan blockchain yang dipantau meliputi Bitcoin dan Ethereum.
Di sisi lain, Biro Investigasi Federal Amerika Serikat atau FBI turut memonitor kasus peretasan ini. FBI menyatakan sedang berkoordinasi dengan berbagai mitra dari sektor publik dan swasta.
Koordinasi tersebut dilakukan untuk memahami cakupan aktivitas peretasan serta mengevaluasi potensi dampaknya. Kelompok hacker Korea Utara sendiri telah lama dikenal memiliki kemampuan tinggi dalam menjalankan aksi siber.
Update Terbaru
Jennifer Lawrence dan Para Bintang The Hunger Games Kembali Bersama di Premiere Film Terbaru
Rabu / 18-11-2026, 03:28 WIB
Studi: Geser Jam Tidur Dua Jam Lebih Awal Turunkan Skor Depresi
Rabu / 18-11-2026, 03:28 WIB
Hamish Daud Jualan Tumbler di TikTok, Netizen Ramai Beri Dukungan
Rabu / 18-11-2026, 03:28 WIB
Kevin Feige Tetap Bangga Penampilan Kang Meski Diganti Doctor Doom
Rabu / 18-11-2026, 03:28 WIB
Pembaruan Palworld 1.1 Ditunda Karena Rilis GTA 6
Rabu / 18-11-2026, 03:21 WIB
Walton Goggins Percaya Musim Ketiga Fallout Setia pada Game Aslinya
Rabu / 18-11-2026, 03:21 WIB
Anime Crusaders X Codes November 2026 dan Cara Klaim Hadiah Gems Gratis
Rabu / 18-11-2026, 03:21 WIB
MTG Nauctis Lanjutkan Tren Positif Magic Menuju Tahun 2027
Rabu / 18-11-2026, 03:21 WIB
Stok Legend of Zelda Switch 2 Edisi Spesial 40 Tahun Masih Terbatas
Rabu / 18-11-2026, 03:14 WIB
16 Tahun Lalu Robert Pattinson Sebut Dirinya Akan Buruk Jadi James Bond
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Mendekati Rilis, Pendapatan Penjualan Rockstar Tembus Rp 23 Triliun
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Sebenarnya Bisa Rilis Lebih Cepat Menurut Pimpinan Rockstar
Rabu / 18-11-2026, 03:14 WIB
The Batman 2 Tertunda Membuat Robert Pattinson Terlepas dari Kontrak Film Ketiga
Rabu / 18-11-2026, 03:07 WIB
Scarlet Witch Layak Dapatkan Film Sendiri Setelah Kembalinya Wanda di Doomsday
Rabu / 18-11-2026, 03:07 WIB






