
Ancaman Siber Baru, Malware Hirudo Serang Aplikasi Perbankan Lokal
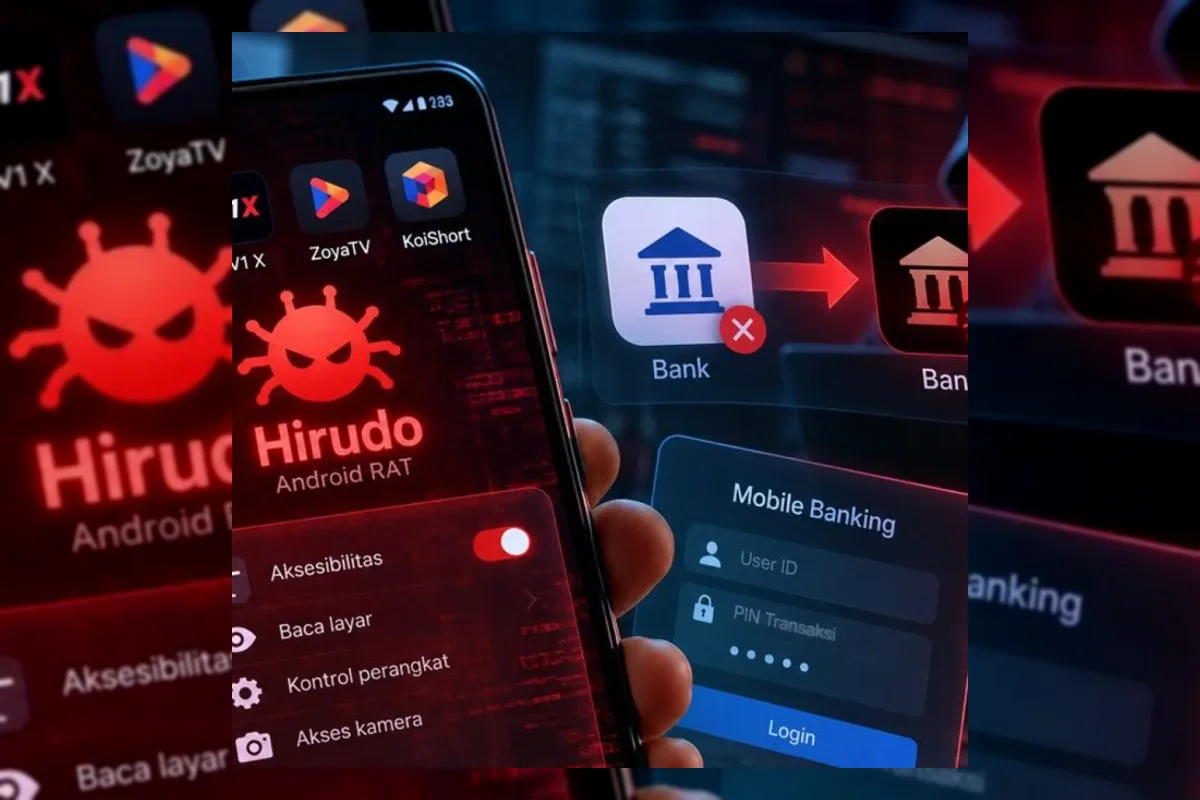
Ancaman siber baru kembali mengincar pengguna perangkat Android di Tanah Air.
Sebuah malware bernama Hirudo terdeteksi menyasar delapan aplikasi mobile banking dari tujuh bank di Indonesia.
Mekanisme Serangan Malware Hirudo
Perusahaan keamanan siber ThreatFabric mempublikasikan temuan ini pada 14 Oktober 2026.
Malware tersebut dirancang untuk mencuri PIN serta mengganti aplikasi perbankan resmi dengan versi berbahaya.
Hirudo bekerja sebagai trojan akses jarak jauh yang mampu mengendalikan perangkat korban.
Penyebaran malware ini dilakukan melalui aplikasi yang menyamar sebagai layanan belanja dan hiburan.
Beberapa aplikasi penyamar tersebut mencakup Shopora, 1V1 X, ZoyaTV, dan KoiShort.
Aplikasi-aplikasi itu menampilkan katalog belanja atau konten hiburan agar tampak normal.
Namun, program tersebut juga menampilkan pemberitahuan pembaruan palsu untuk memasang komponen berbahaya.
Ketika mendeteksi aplikasi bank, malware membujuk korban untuk menghapus aplikasi resmi.
Selanjutnya, Hirudo berupaya memasang aplikasi pengganti dengan nama paket dan nomor versi yang serupa.
Malware ini juga memanfaatkan halaman pembayaran palsu guna mencuri informasi login serta PIN transaksi.
Selain Indonesia, target serangan Hirudo turut mencakup layanan keuangan di China, India, Meksiko, Maroko, serta Thailand.

Update Terbaru
Pilrek UPNVJ Terhenti Usai Pengaduan Pascawawancara Kandidat
Rabu / 18-11-2026, 06:56 WIB
Wayne Rooney Akui Pernah Berpikir Bunuh Diri di Puncak Karier Manchester United
Rabu / 18-11-2026, 06:56 WIB
WUP Ujung Kulon Ditetapkan, Aktivitas Tambang Menunggu Izin
Rabu / 18-11-2026, 06:56 WIB
IHSG Melemah 0,3 Persen ke Level 5.304,76 di Tengah Tren Sideways
Rabu / 18-11-2026, 06:56 WIB
Koreksi Tajam Mengintai Harga Emas Menuju Level US$3.400
Rabu / 18-11-2026, 06:50 WIB
Pramono Anung Pastikan Hutan Kota UI Tidak Berubah Fungsi Jadi Sekolah
Rabu / 18-11-2026, 06:50 WIB
Dewan Direksi Nvidia Tutup Peluang Jensen Huang Pimpin Perusahaan
Rabu / 18-11-2026, 06:49 WIB
Dilema Suku Bunga BI Hadapi Tekanan Rupiah dan Proyeksi Berbeda Ekonom
Rabu / 18-11-2026, 06:49 WIB
Pilih Mana? Ini Perbedaan Bedak Marcks Active vs Classic Terbaru
Rabu / 18-11-2026, 06:35 WIB
Aturan Pakai Serum Wardah Sesuai Kulit agar Lembap Maksimal
Rabu / 18-11-2026, 06:35 WIB
Waktu Tepat Minum Teh Hijau untuk Pencernaan Sehat
Rabu / 18-11-2026, 06:28 WIB
Jadwal Rilis RPG Maker U2U di PC Lewat Steam pada 28 Januari Mendatang
Rabu / 18-11-2026, 06:14 WIB






