
Mitra Pengiriman Valve di Eropa Terkena Kebocoran Data Pelanggan
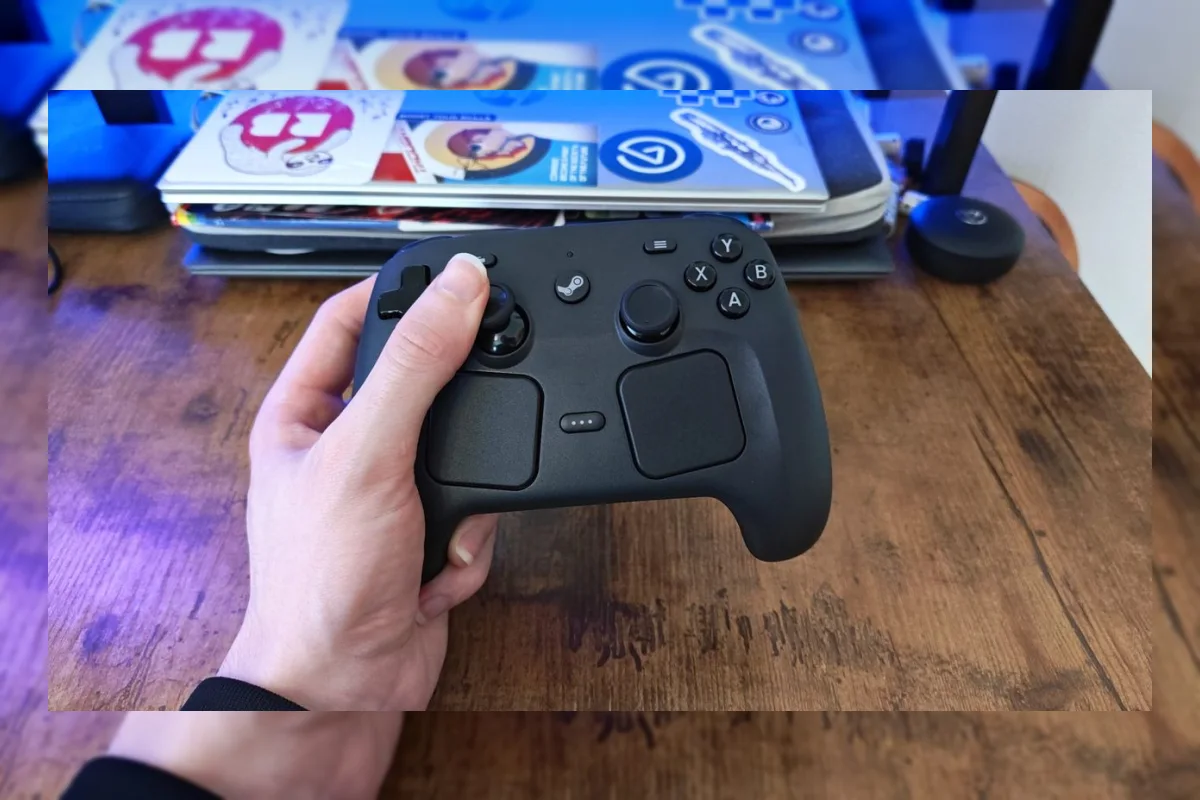
Valve mengeluarkan peringatan penting bagi para pembeli perangkat keras di wilayah Eropa agar mewaspadai potensi pesan palsu.
Langkah pencegahan ini diambil menyusul insiden keamanan siber yang menimpa perusahaan logistik mitra pengiriman mereka.
Serangan siber tersebut menghantam CEVA Logistics, perusahaan yang menangani distribusi perangkat Steam di kawasan Eropa.
Insiden itu tercatat terjadi pada rentang waktu antara tanggal 29 Juli 2026 hingga 1 Agustus 2026.
Valve baru mengetahui adanya potensi kompromi data informasi pelanggan pada tanggal 7 Agustus 2026.
CEVA tetap menyimpan informasi pelanggan dalam kurun waktu 90 hari untuk mengantisipasi proses pengembalian serta kendala pengiriman.
Kendati demikian, Valve memastikan bahwa rincian informasi pembayaran milik pelanggan sama sekali tidak tersentuh dalam insiden tersebut.
Meskipun data keuangan aman, sejumlah informasi dasar konsumen tetap dilaporkan berisiko mengalami kebocoran.
Data yang berpotensi bocor mencakup nama lengkap, alamat jalan, kode pos, kota, serta negara tempat tinggal pelanggan.
Selain itu, nomor telepon, alamat surel akun Steam, jenis produk, dan harga pesanan turut terdampak.
Valve memberikan jaminan bahwa informasi tambahan yang berkaitan langsung dengan akun Steam atau pembelian lain tidak terpengaruh.
Para pengguna diminta bersiap menghadapi kemungkinan munculnya pesan penipuan yang mengatasnamakan pihak Valve atau kurir pengiriman.
Pihak tidak bertanggung jawab tersebut berpotensi menyebutkan alamat asli korban demi meyakinkan keaslian pesan palsu mereka.
Modus penipuan bisa berupa permintaan konfirmasi pengiriman, biaya cukai tambahan, ataupun verifikasi pesanan tertentu.
Seluruh pesan dengan pola tersebut diinstruksikan untuk diperlakukan sebagai upaya penipuan yang berbahaya.
Valve terus mendesak mitra logistik di Eropa itu untuk menyerahkan rincian lebih mendalam mengenai skala serangan.
Otoritas perlindungan data di wilayah terdampak juga telah dilaporkan mengenai insiden kebocoran informasi ini.
Hingga saat ini, pihak CEVA maupun Valve belum dapat memastikan secara rinci metode pasti peretasan tersebut terjadi.
Permasalahan keamanan ini tampaknya hanya berdampak secara eksklusif pada wilayah teritorial Eropa saja.
Pengguna di luar kawasan tersebut untuk sementara waktu tidak perlu merasa khawatir terhadap keamanan data mereka.
Update Terbaru
Jennifer Lawrence dan Para Bintang The Hunger Games Kembali Bersama di Premiere Film Terbaru
Rabu / 18-11-2026, 03:28 WIB
Studi: Geser Jam Tidur Dua Jam Lebih Awal Turunkan Skor Depresi
Rabu / 18-11-2026, 03:28 WIB
Hamish Daud Jualan Tumbler di TikTok, Netizen Ramai Beri Dukungan
Rabu / 18-11-2026, 03:28 WIB
Kevin Feige Tetap Bangga Penampilan Kang Meski Diganti Doctor Doom
Rabu / 18-11-2026, 03:28 WIB
Pembaruan Palworld 1.1 Ditunda Karena Rilis GTA 6
Rabu / 18-11-2026, 03:21 WIB
Walton Goggins Percaya Musim Ketiga Fallout Setia pada Game Aslinya
Rabu / 18-11-2026, 03:21 WIB
Anime Crusaders X Codes November 2026 dan Cara Klaim Hadiah Gems Gratis
Rabu / 18-11-2026, 03:21 WIB
MTG Nauctis Lanjutkan Tren Positif Magic Menuju Tahun 2027
Rabu / 18-11-2026, 03:21 WIB
Stok Legend of Zelda Switch 2 Edisi Spesial 40 Tahun Masih Terbatas
Rabu / 18-11-2026, 03:14 WIB
16 Tahun Lalu Robert Pattinson Sebut Dirinya Akan Buruk Jadi James Bond
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Mendekati Rilis, Pendapatan Penjualan Rockstar Tembus Rp 23 Triliun
Rabu / 18-11-2026, 03:14 WIB
GTA 6 Sebenarnya Bisa Rilis Lebih Cepat Menurut Pimpinan Rockstar
Rabu / 18-11-2026, 03:14 WIB
The Batman 2 Tertunda Membuat Robert Pattinson Terlepas dari Kontrak Film Ketiga
Rabu / 18-11-2026, 03:07 WIB
Scarlet Witch Layak Dapatkan Film Sendiri Setelah Kembalinya Wanda di Doomsday
Rabu / 18-11-2026, 03:07 WIB






