
Celah Berbahaya AI Coding Assistants Dimanfaatkan Hacker Menyebar Malware
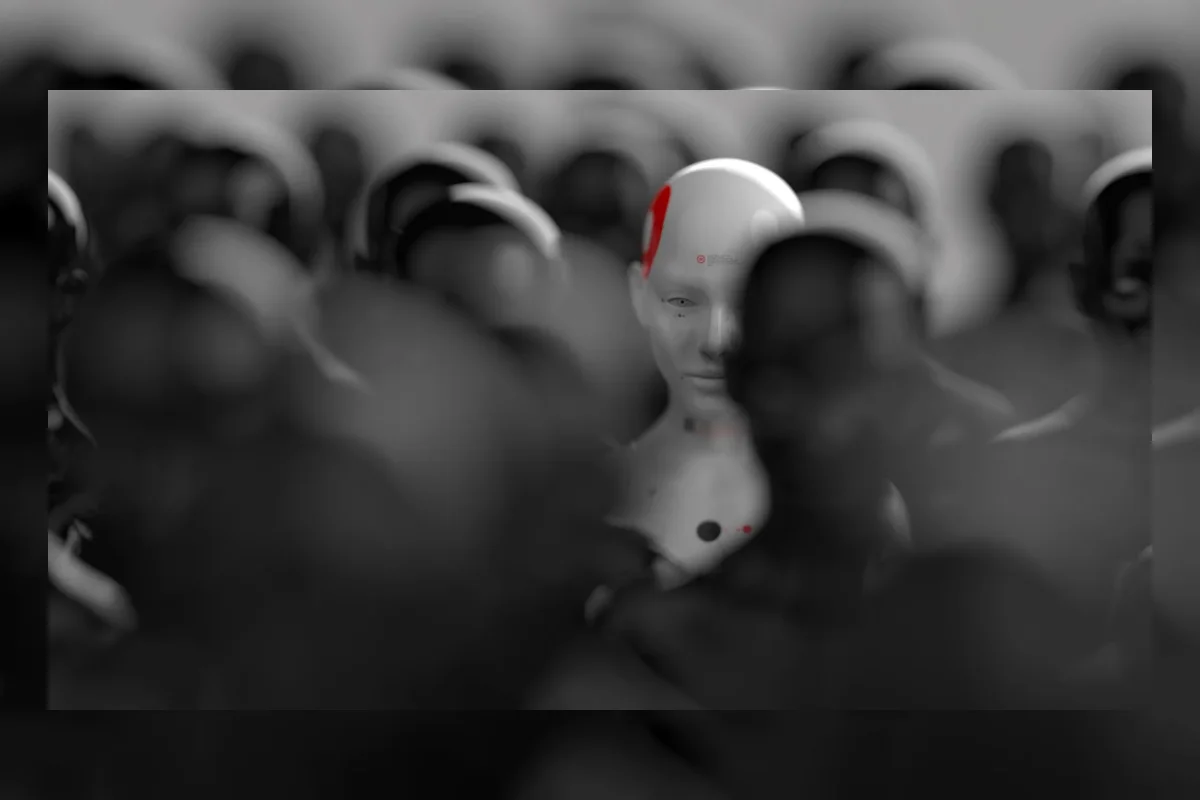
Model bahasa besar masih sering mengalami halusinasi meskipun akurasinya telah mengalami beberapa peningkatan.
Para peneliti keamanan siber memperingatkan bahwa para pelaku kejahatan dapat dengan mudah mempersenjatai keluaran keliru tersebut.
Serangan ini bekerja dengan cara mengeksploitasi kelemahan persisten di dalam berbagai perangkat asisten pengodean berbasis kecerdasan buatan.
Ketika perangkat lunak tersebut merekomendasikan paket perangkat lunak pihak ketiga, terdapat kemungkinan besar bahwa nama yang disarankan tidak benar-benar ada.
Peneliti keamanan siber dari Universitas Tel Aviv dan Intuit menemukan bahwa skenario tersebut dapat dieksploitasi pada berbagai alat pengodean AI umum.
Tingkat kerentanan tersebut berkisar antara 85 hingga 100 persen, bergantung pada kekhususan tugas rekayasa yang dikerjakan.
Serangan yang disebut sebagai adversarial hallucination squatting atau hallusquatting ini memanfaatkan fakta tersebut secara langsung.
Pelaku penyerangan dapat mengidentifikasi nama paket berhalusinasi yang mereka ketahui akan direferensikan oleh asisten pengodean AI.
Mereka kemudian mendaftarkan nama-nama tersebut sebagai repositori nyata dan menyusipkan perangkat lunak berbahaya di dalamnya.
Paket jahat itu kemudian menunggu kepastian bahwa asisten AI akan mengaksesnya dan menyalinnya ke mesin pemilik.
Karena serangan ini mengandalkan proses otomatis, korban kemungkinan besar tidak akan menyadari bahwa asisten AI mereka mengunduh malware.
Kesadaran tersebut biasanya baru muncul jauh setelah perangkat lunak berbahaya mulai mengeksekusi kode di perangkat.
Kerentanan ini menjadi fitur bawaan dari teknologi itu sendiri sehingga berbagai macam asisten AI menjadi rentan.
Perangkat yang terdampak meliputi Cursor, OpenClaw, Gemini, GitHub Copilot, serta berbagai platform serupa lainnya.
Para peneliti mengklaim telah memberi tahu perusahaan-perusahaan AI mengenai eksploitasi tersebut.
Mereka menahan beberapa detail sensitif yang dapat membantu pelaku kejahatan meningkatkan alur kerja serangan mereka.
Meskipun demikian, masalah mendasar tetap ada karena asisten AI masih menjadi pembohong yang sangat percaya diri.
Kondisi ini membuat teknologi tersebut rentan dimanfaatkan oleh generasi baru penjahat siber di masa depan.

Update Terbaru
Mistress Kanan Season 2 Umumkan Visual, Trailer, dan Empat Pengisi Suara Baru
Rabu / 18-11-2026, 00:56 WIB
HIDIVE Boyong Giant Ojosama di Winter 2027, Tayang Perdana di Anime Frontier
Rabu / 18-11-2026, 00:56 WIB
Polisi Arizona Tangkap Pengemudi BMW M2 yang Ngebut 170 mph di Jalan Raya
Rabu / 18-11-2026, 00:56 WIB
Extended Cut Spider-Man: Brand New Day Tayang Desember, Ada Adegan Baru Rosario Dawson
Rabu / 18-11-2026, 00:55 WIB
Shin Tae-yong Ungkap Kekhawatiran Jelang Laga PSM vs Persija di Parepare
Rabu / 18-11-2026, 00:52 WIB
Fernandez Incar Poin Perdana di MotoGP Portugal, Modal Usai Podium Qatar
Rabu / 18-11-2026, 00:49 WIB
Gubernur NTT Minta Kasus Pemerkosaan Bupati Kupang Dibuka Terang
Rabu / 18-11-2026, 00:49 WIB
Bilal Hasan Akui Kekalahan Perdana, Siap Kembali ke Oktagon
Rabu / 18-11-2026, 00:49 WIB
Fosil Dinosaurus Nanotyrannus Milik Petani Montana Terjual Rp 47,3 Juta Dolar
Rabu / 18-11-2026, 00:49 WIB
Empat Exco FFI Mundur, Plt Ketua AFP NTB Soroti Tata Kelola Futsal Indonesia
Rabu / 18-11-2026, 00:47 WIB
Garuda Muda Unggul 1-0 di Babak Pertama, Selebrasi Prabowo Jadi Sorotan
Rabu / 18-11-2026, 00:46 WIB
Beri Saya Kesempatan, Raffi Ahmad Tanggapi Desakan Mundur dari Jabatan Utusan Presiden
Rabu / 18-11-2026, 00:44 WIB
Gol Wildan Antar Perbanas Juara Campus League Futsal Jabodetabek
Rabu / 18-11-2026, 00:42 WIB
Timnas Indonesia U-17 Kunci Tiket ke Piala Asia U-17 2027 Usai Bungkam Afghanistan
Rabu / 18-11-2026, 00:42 WIB






